Certificado TLS: o que o HTTPS protege e o que não protege
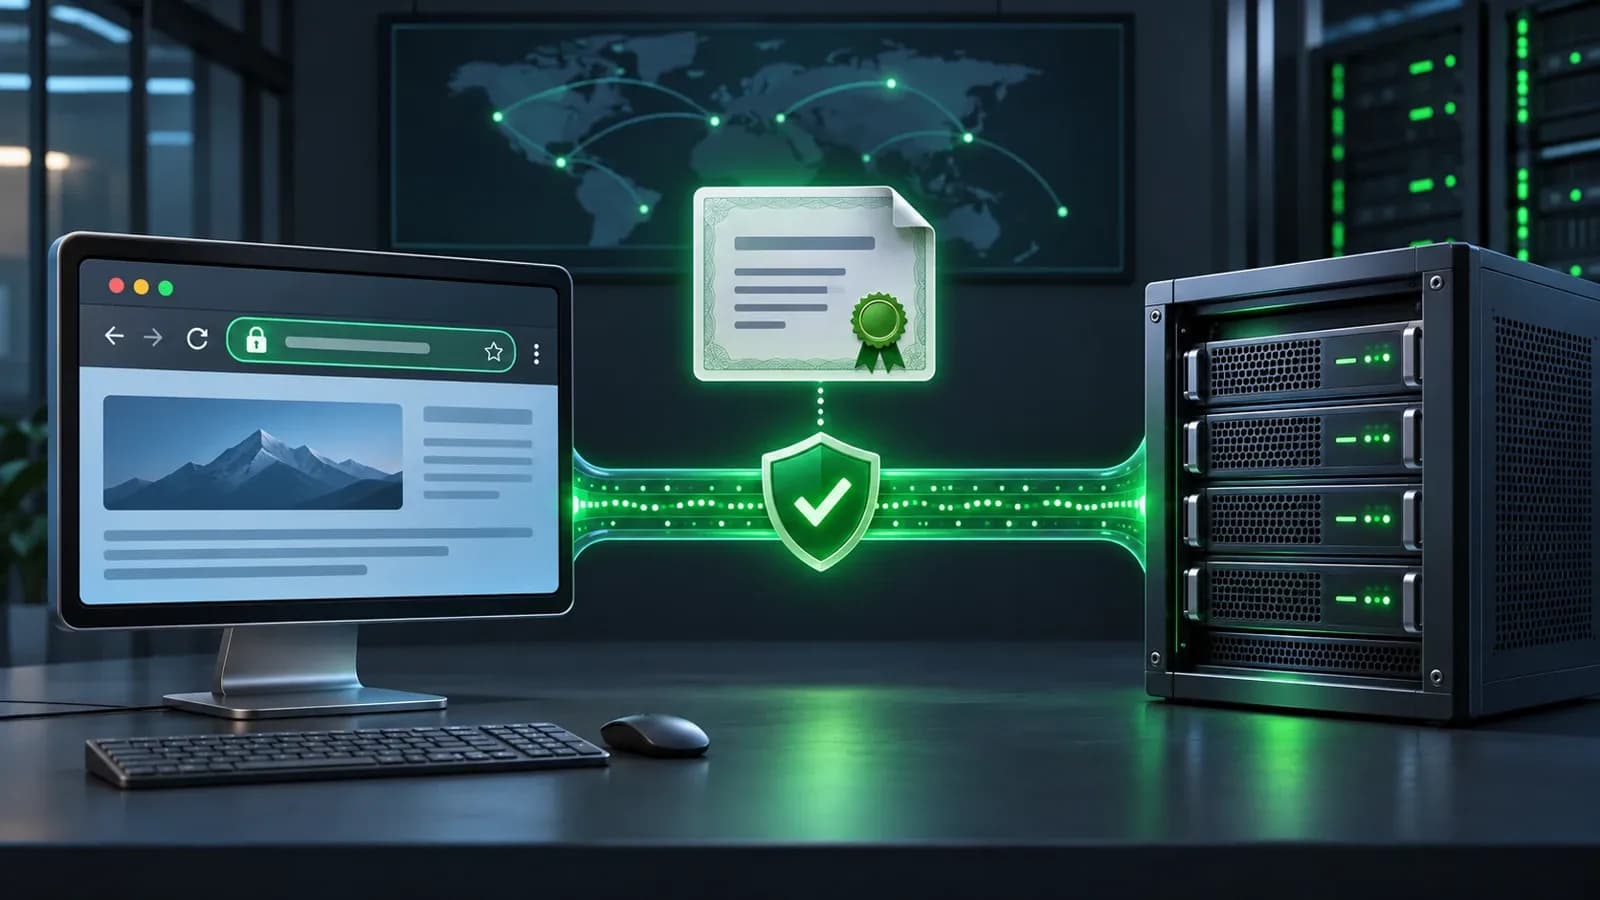
Uma conexão HTTPS válida usa TLS para proteger o tráfego e autenticar o domínio apresentado. O navegador mostra informações de segurança em um ícone ou painel cuja aparência varia entre produtos e versões. Isso ajuda a impedir leitura e alteração do tráfego durante o caminho, mas não prova que a empresa é confiável, que o conteúdo é verdadeiro ou que o servidor está livre de falhas.
Embora “certificado SSL” continue popular, os sites modernos usam TLS. SSL é o antecessor histórico e não deve ser tratado como protocolo atual.
O que é um certificado
Um certificado digital associa uma identidade, normalmente um nome de domínio, a uma chave pública. Ele inclui informações como:
- domínios cobertos;
- chave pública;
- período de validade;
- autoridade certificadora emissora;
- assinatura digital da autoridade;
- usos permitidos para a chave.
A chave privada correspondente permanece com o servidor ou com a infraestrutura que termina o TLS. Ela não deve ser enviada junto com o certificado.
Certificados podem cobrir um nome específico, vários nomes no campo SAN ou um conjunto de subdomínios por wildcard. Um certificado para exemplo.com não é automaticamente válido para qualquer outro domínio.
O papel da autoridade certificadora
O navegador possui uma lista de autoridades consideradas confiáveis. Quando recebe o certificado do site, ele tenta construir uma cadeia até uma dessas raízes.
Para emitir um certificado validado por domínio, a autoridade verifica se o solicitante controla o nome. O protocolo ACME automatiza pedidos, desafios, emissão e renovação. O desafio pode exigir um recurso HTTP ou um registro DNS que só o controlador do domínio deveria conseguir publicar.
Essa validação confirma controle do domínio no momento do processo. Ela não audita a qualidade do conteúdo nem transforma um site malicioso em legítimo.
O que ocorre no handshake TLS
De forma simplificada:
- o navegador envia as versões e os algoritmos que aceita;
- o servidor escolhe parâmetros compatíveis e apresenta sua identidade;
- o navegador valida domínio, validade, assinatura e cadeia;
- as partes estabelecem material de chave compartilhado;
- mensagens finais confirmam que o handshake não foi alterado;
- o tráfego da aplicação passa a usar proteção autenticada.
No TLS 1.3, o handshake negocia parâmetros, autentica o servidor e estabelece chaves. Depois, o protocolo de registros protege os dados da aplicação.
As três propriedades centrais são:
- autenticação: o cliente verifica o servidor; autenticação do cliente é opcional;
- confidencialidade: terceiros no caminho não devem ler o conteúdo protegido;
- integridade: alteração do tráfego deve ser detectada.
O que o HTTPS não protege
HTTPS não impede:
- phishing hospedado em um domínio com certificado válido;
- roubo de senha por malware no dispositivo;
- falha na aplicação ou banco de dados;
- conteúdo falso publicado pelo próprio site;
- rastreamento feito pelo serviço após a conexão;
- vazamento causado por acesso autorizado indevido;
- comprometimento da chave privada do servidor.
O indicador de segurança descreve a conexão com o domínio exibido na barra. O usuário ainda precisa conferir o nome e o contexto.
Erros comuns de certificado
Domínio diferente
O nome acessado não aparece no certificado. Pode ocorrer por configuração errada, acesso direto por IP ou interceptação.
Certificado expirado ou ainda inválido
O período de validade não inclui a data atual. Relógio incorreto no cliente também pode causar esse alerta.
Cadeia incompleta
O servidor não entrega os certificados intermediários necessários. Alguns clientes podem funcionar por cache, enquanto outros falham.
Autoridade não confiável
Certificado autoassinado ou emitido por uma autoridade privada exige que a raiz correspondente seja instalada de forma administrada nos clientes.
Conteúdo misto
A página principal usa HTTPS, mas carrega scripts, imagens ou outros recursos por HTTP. Navegadores podem bloquear o recurso ou reduzir a segurança da página.
Nunca ignore um alerta de certificado em login, pagamento ou painel administrativo sem entender a causa.
Renovação precisa ser automática e monitorada
Certificados expiram. ACME permite que um cliente prove novamente o controle e instale uma nova credencial com pouca intervenção manual.
Automação não dispensa monitoramento. Verifique:
- se o processo de renovação executou;
- se o servidor recarregou o novo certificado;
- se todos os domínios continuam cobertos;
- se a cadeia entregue está correta;
- se o alerta de expiração chega a alguém responsável;
- se a chave privada possui permissões restritas.
Teste a renovação antes do vencimento. Um serviço pode renovar o arquivo e continuar apresentando a versão antiga porque o processo não foi recarregado.
HSTS exige planejamento
HTTP Strict Transport Security permite que o site informe ao navegador que aquele host deve ser acessado somente por conexão segura. Isso reduz tentativas futuras de downgrade para HTTP.
Ative HSTS apenas depois de confirmar HTTPS em todos os hosts necessários. As opções de incluir subdomínios e entrar em lista de preload ampliam o alcance e tornam uma configuração errada mais difícil de reverter.
TLS em portal cativo
Um portal cativo precisa conduzir o usuário até um domínio com certificado válido. Interceptar arbitrariamente HTTPS de outros sites gera erro porque o portal não possui a chave nem o certificado daqueles domínios.
No Ybytunet, páginas próprias, APIs e painel usam domínios controlados pelo projeto. O certificado protege o trânsito dessas requisições, enquanto autenticação, autorização, isolamento da rede e proteção de dados continuam sendo controles separados.
Checklist para o responsável pelo site
- certificado cobre os domínios usados;
- chave privada protegida;
- cadeia intermediária completa;
- protocolos e algoritmos atuais;
- redirecionamento de HTTP para HTTPS;
- ausência de conteúdo misto;
- renovação automática testada;
- alerta de expiração monitorado;
- HSTS ativado somente após validação;
- páginas e APIs verificadas depois de cada troca.