Como identificar e remover dispositivos desconhecidos do Wi-Fi
Um nome estranho na lista do roteador não prova invasão. Celulares usam endereços MAC privados, fabricantes podem aparecer incorretamente e equipamentos de automação nem sempre exibem nomes claros. A resposta segura começa por confirmar o inventário antes de bloquear ou trocar credenciais.
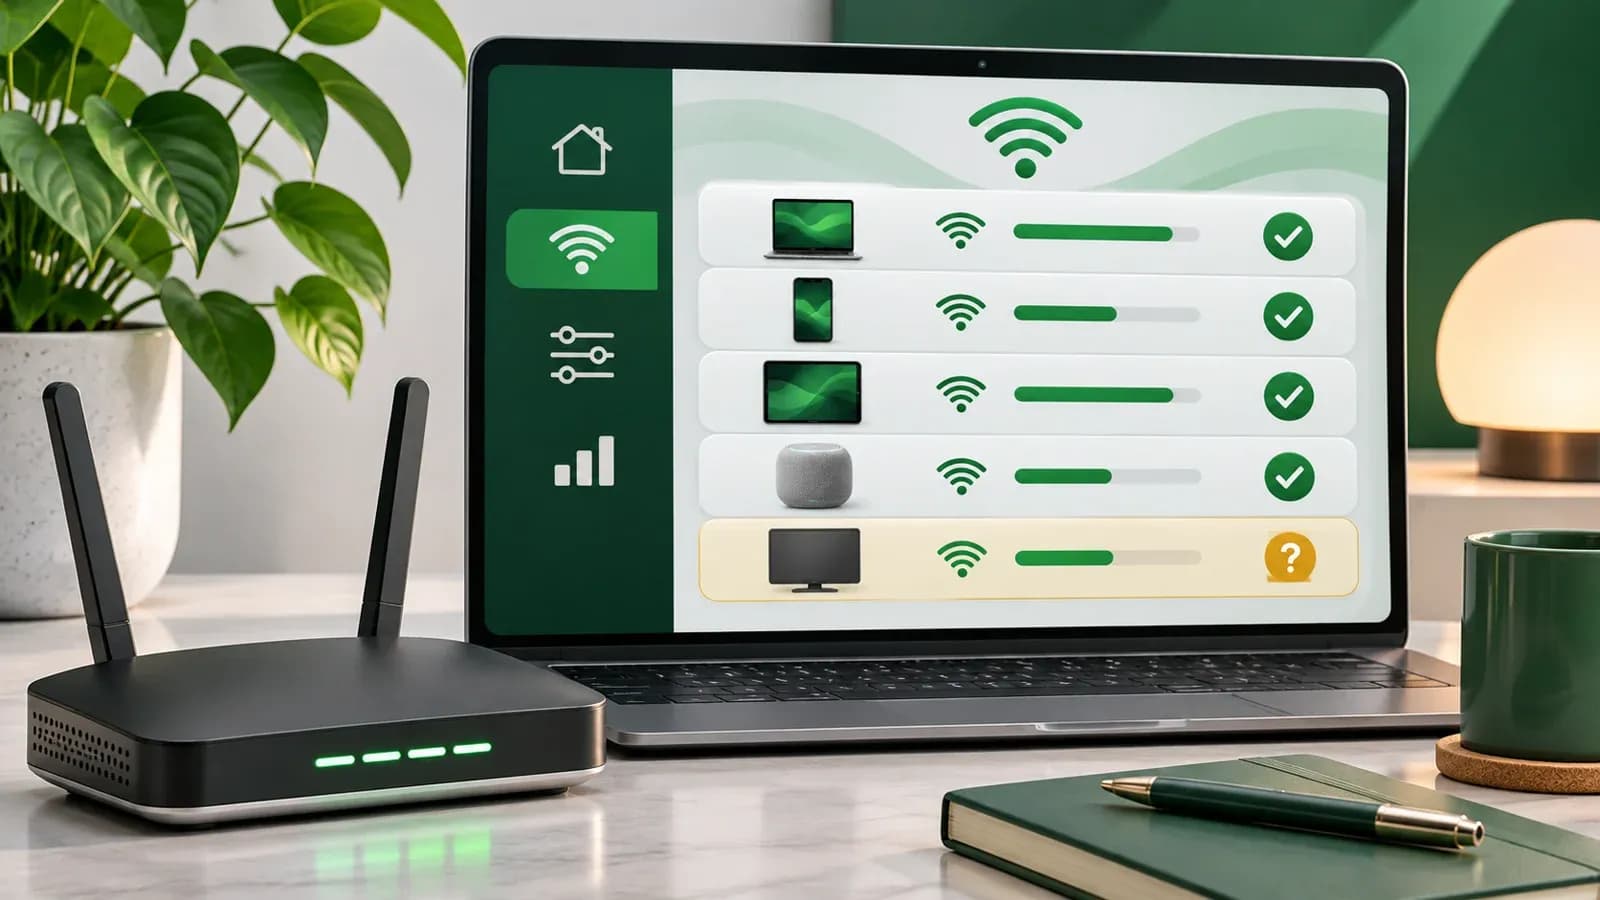
O que a lista realmente mostra
O painel pode combinar clientes associados ao Wi-Fi, concessões DHCP e histórico. Esses conjuntos não são iguais. Um dispositivo pode continuar na tabela depois de desconectar, usar IP fixo ou aparecer novamente com outro endereço privado.
Consulte o manual para saber se a tela representa:
- clientes ativos no rádio;
- dispositivos que receberam DHCP;
- histórico recente;
- clientes cabeados e sem fio juntos.
Por que nome e fabricante podem enganar
O nome é informado pelo dispositivo ou inferido pelo sistema. O fabricante pode ser estimado pelos primeiros bits do MAC, mas endereços locais e aleatórios reduzem essa precisão.
iOS, Android e outros sistemas podem usar um endereço privado por rede. Atualizações ou opções de rotação podem fazer o mesmo telefone surgir como novo cliente. Não trate Unknown, Android ou fabricante ausente como prova de acesso indevido.
Monte um inventário mínimo
Registre somente o necessário:
- nome que você atribuiu ao aparelho;
- tipo e local;
- endereço atual, quando útil;
- rede ou VLAN esperada;
- responsável e data da última confirmação.
Para confirmar um item, desligue temporariamente um equipamento sob seu controle e observe qual registro desaparece. Considere TVs, impressoras, assistentes, câmeras, tomadas, repetidores e interfaces cabeadas.
Sinais que merecem investigação
- cliente ativo em horário incompatível;
- tráfego sustentado sem dispositivo conhecido correspondente;
- associação a um SSID restrito;
- reaparecimento após troca de credenciais;
- alteração administrativa ou WPS ativado sem intenção.
Luzes piscando ou internet lenta, isoladamente, não identificam invasão. Atualizações, sincronização e interferência podem produzir sintomas parecidos.
Como conter um cliente não reconhecido
Se a confirmação falhar:
- bloqueie ou pause o cliente quando o roteador oferecer a função;
- troque a senha do Wi-Fi por uma credencial longa e exclusiva;
- use WPA3-Personal ou WPA2-Personal com AES conforme a compatibilidade;
- desative WPS se não houver necessidade operacional;
- troque a senha administrativa e desative gestão remota desnecessária;
- atualize o firmware;
- reconecte apenas dispositivos inventariados;
- revise logs e novas associações.
Bloqueio por MAC não é autenticação forte. Um endereço pode mudar ou ser imitado. Use-o como contenção, não como defesa principal.
Separe convidados e IoT
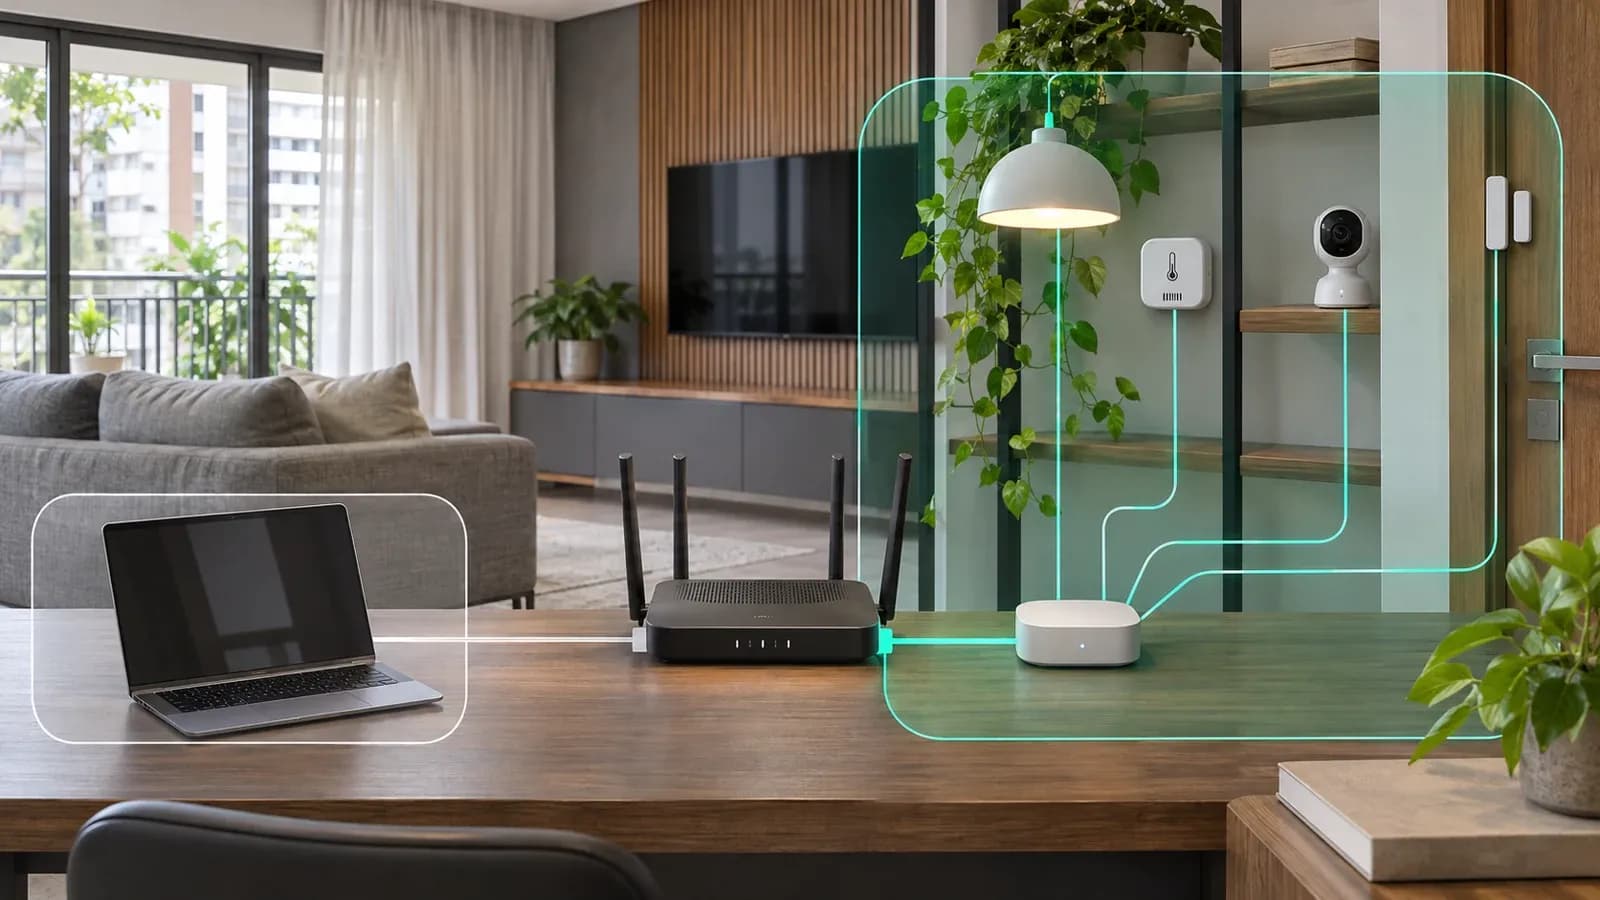
Visitas não precisam compartilhar a credencial principal. Use rede de convidados com isolamento. Dispositivos IoT podem ficar em segmento próprio, com acesso somente ao que precisam.
Um SSID diferente não garante separação. Confirme VLAN, firewall ou a função de isolamento oferecida pelo equipamento.
Redes públicas e corporativas
Em uma rede de visitantes, a equipe deve seguir política, base legal e controles administrativos. Não tente identificar pessoas pelo nome do aparelho. O Ybytunet registra dados necessários à autorização do acesso; a operação de rede deve evitar inferências desnecessárias sobre o conteúdo navegado.
Resumo
Lista de clientes é ponto de partida, não sentença. Confirme atividade, inventário e MAC privado antes de agir. Quando houver acesso não autorizado, renove credenciais, fortaleça o padrão de segurança, desative WPS desnecessário e segmente convidados e IoT.