Firewall residencial: configuração segura sem bloquear a rede
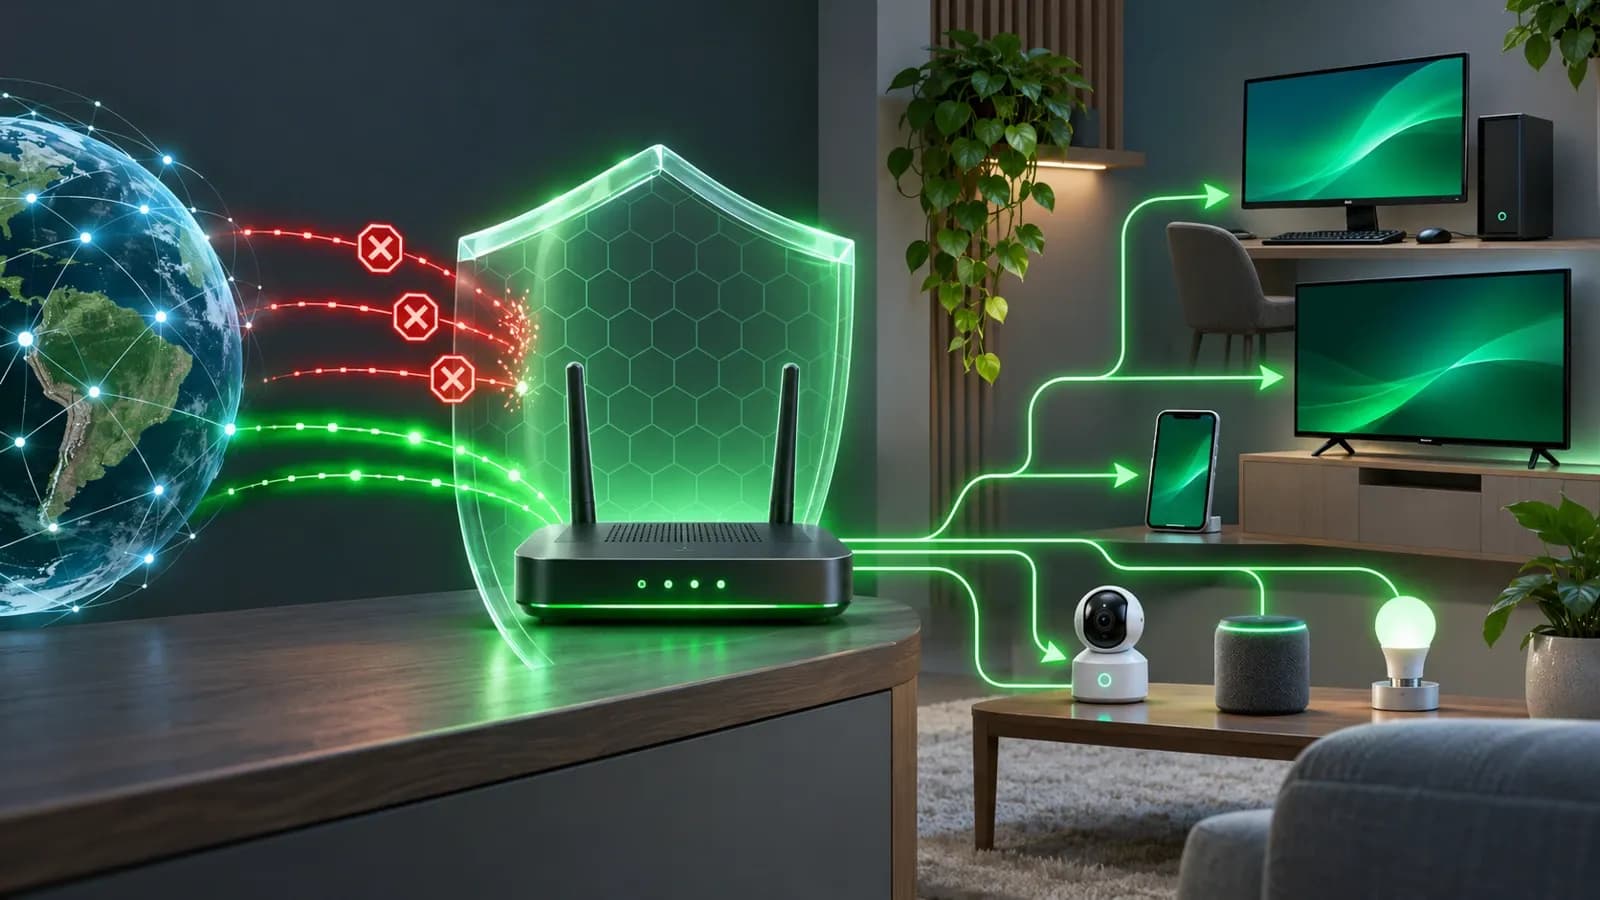
O firewall decide quais comunicações podem atravessar uma interface. Em casa, ele costuma existir no roteador e em cada computador. O objetivo não é ativar o maior número de opções, mas aplicar uma política previsível: permitir o tráfego necessário e bloquear conexões recebidas sem justificativa.
As duas camadas principais
O firewall do roteador protege a fronteira entre a rede interna e outras redes. Ele pode acompanhar o estado das conexões e aceitar respostas relacionadas a comunicações iniciadas de dentro.
O firewall do sistema operacional protege o próprio equipamento. Ele continua importante em redes de convidados, escritórios, hotéis e qualquer ambiente em que outros clientes compartilhem infraestrutura.
Uma camada não substitui a outra.
Antes de mudar regras
Registre a configuração atual e confirme como recuperar o equipamento. Faça alterações por cabo quando possível e mantenha uma sessão local de administração. Em equipamento gerenciado pela operadora, consulte o suporte antes de restaurar ou alterar funções de WAN.
Uma base residencial razoável inclui:
- firmware suportado e atualizado;
- senha administrativa exclusiva;
- administração pela WAN desativada, salvo projeto específico;
- conexões recebidas bloqueadas por padrão;
- regras limitadas a serviço, protocolo, origem e destino necessários;
- firewall ativo também nos computadores;
- rede de convidados ou IoT separada quando o equipamento oferecer isolamento real.
SPI e acompanhamento de estado
Interfaces podem chamar a função de SPI Firewall, Stateful Firewall ou apenas Firewall. O acompanhamento de estado permite reconhecer respostas pertencentes a conexões já iniciadas.
Não presuma que uma caixa marcada resolve toda a política. Consulte o manual para saber como o equipamento trata IPv4, IPv6, encaminhamentos, VPN e tráfego entre redes internas.
Proteção contra DoS não é botão universal
Recursos chamados DoS Protection, SYN Flood Protection ou Port Scan Detection variam entre fabricantes. Limites agressivos podem classificar tráfego legítimo como ataque ou reduzir o desempenho de roteadores pequenos.
Ative somente recursos documentados para o modelo, observe logs e teste a carga real. A ausência dessa função não justifica expor serviços; e sua presença não substitui atualização, autenticação e política de entrada.
Administração remota e port forwarding
O painel do roteador não deve ficar acessível pela internet apenas por conveniência. Quando o acesso remoto for necessário, use o mecanismo suportado pelo fabricante, autenticação adicional e restrição de origem. Uma VPN administrativa pode ser preferível a uma interface pública.
Cada regra de port forwarding deve ter proprietário, finalidade e prazo de revisão. Não use DMZ para contornar diagnóstico: em muitos roteadores ela encaminha grande parte do tráfego recebido para um único equipamento.
UPnP exige decisão de risco
UPnP Internet Gateway Device permite que aplicações solicitem mapeamentos ao roteador. Isso pode facilitar consoles e comunicação em tempo real, mas transfere a decisão de exposição para dispositivos internos.
Se a rede não precisa do recurso, desative-o. Se precisa, mantenha clientes confiáveis, firmware atualizado e revise os mapeamentos. Bloquear UPnP sem entender a aplicação pode afetar jogos ou comunicação; deixá-lo ativo sem controle também tem custo.
IPv6 não elimina a necessidade de firewall
NAT IPv4 e firewall são funções diferentes. Em IPv6, um dispositivo pode receber endereço global sem que isso deva significar acesso irrestrito. Confirme que a política de entrada IPv6 está ativa e não copie regras IPv4 sem considerar ICMPv6, necessário para funções do protocolo.
Bloquear todo ICMPv6 pode quebrar descoberta, diagnóstico e Path MTU Discovery. Use a política recomendada pelo fabricante e pelos padrões, não um bloqueio genérico.
Como testar sem se trancar
Depois de cada grupo de mudanças:
- confirme acesso local ao painel;
- teste obtenção de IP e DNS;
- teste navegação, videochamada e aplicações necessárias;
- verifique logs de bloqueio;
- valide serviços publicados a partir de uma rede externa autorizada;
- remova regras temporárias.
Se algo parar, reverta a última mudança específica. Evite desativar todo o firewall para descobrir qual regra está errada.
Redes de visitantes
Em hotéis, condomínios e coworkings, firewall de borda não substitui VLAN, isolamento de clientes e regras entre segmentos. O captive portal identifica e autoriza o acesso; ele não deve conceder acesso lateral a dispositivos administrativos.
Resumo
Uma configuração segura começa com entrada bloqueada por padrão, administração protegida e poucas exceções documentadas. Recursos automáticos e proteções contra ataques precisam ser avaliados no modelo real. Backup, teste incremental e revisão periódica reduzem tanto o risco de exposição quanto o risco de indisponibilidade.