IPv4 e IPv6: diferenças, segurança e diagnóstico
IPv4 e IPv6 são versões do protocolo que transporta pacotes entre redes. Eles podem coexistir na mesma conexão. Para a maioria das pessoas, a configuração correta é manter ambos quando o provedor e o equipamento oferecem suporte, com firewall e testes adequados.
Por que existem duas versões
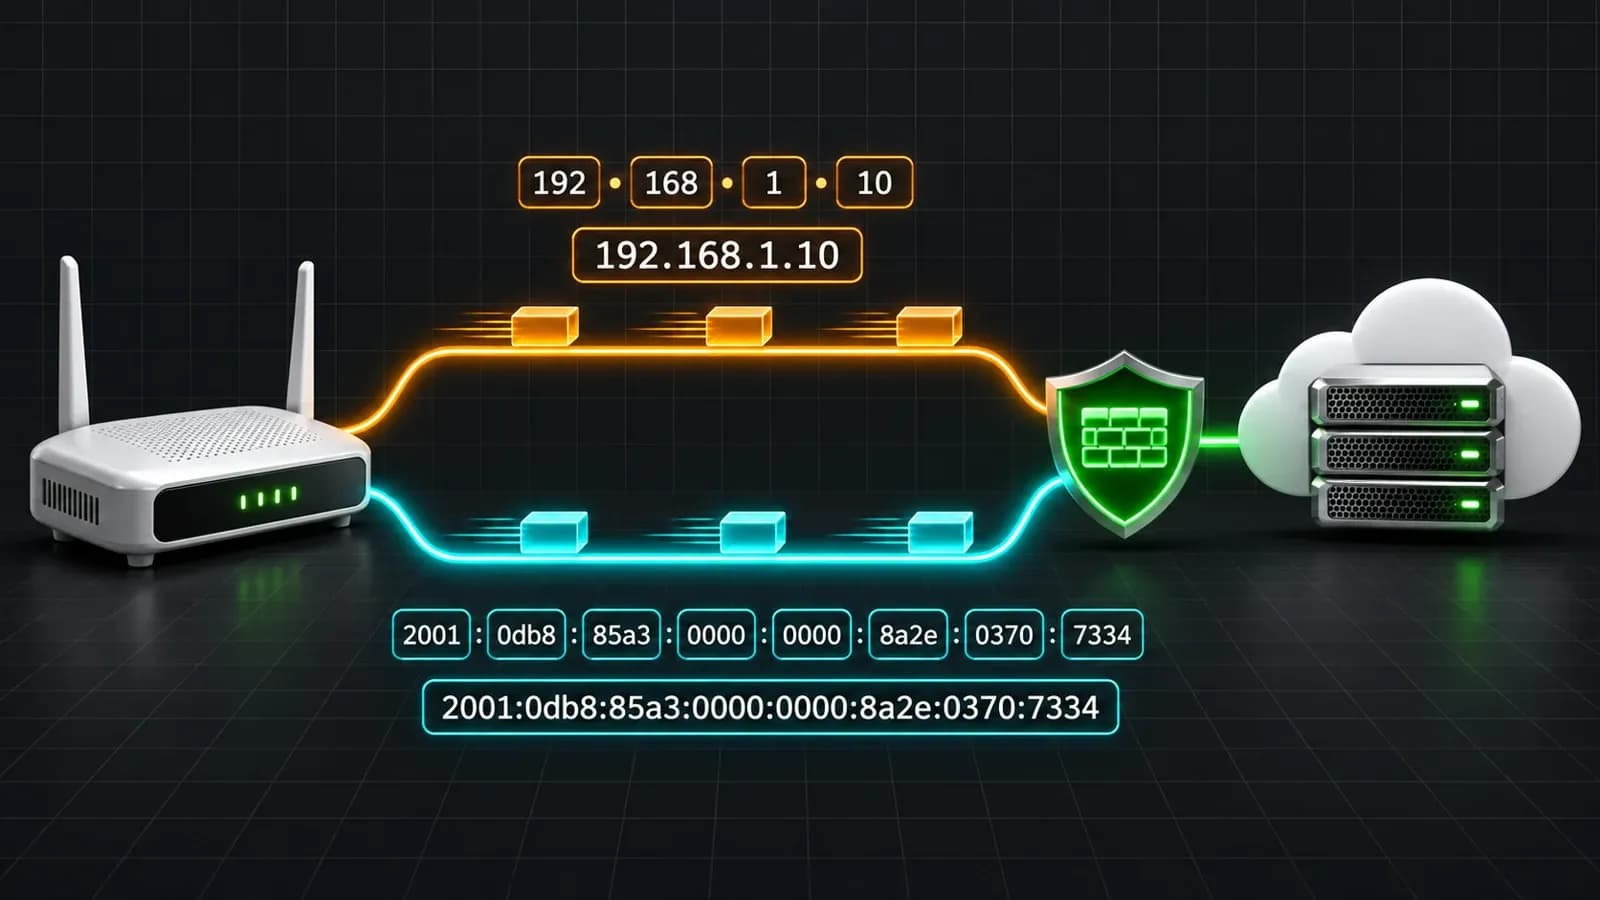
IPv4 usa endereços de 32 bits. O crescimento da internet tornou necessário compartilhar endereços públicos por meio de NAT e CGNAT. IPv6 usa endereços de 128 bits e amplia o espaço de endereçamento, além de definir mecanismos próprios para descoberta e autoconfiguração.
Um endereço IPv4 pode aparecer como 192.0.2.10. Um endereço IPv6 pode aparecer como 2001:db8::10. Esses prefixos são reservados para documentação e não devem ser copiados como configuração real.
Dual stack
Em dual stack, o cliente possui conectividade IPv4 e IPv6. A aplicação e o sistema escolhem o caminho conforme nomes DNS, disponibilidade e política de seleção de endereços.
Isso não significa que IPv6 seja sempre mais rápido. Rotas, peering, perda, servidor e equipamento podem fazer um caminho ser melhor que o outro. Compare medições antes de atribuir lentidão ao protocolo.
NAT não é firewall
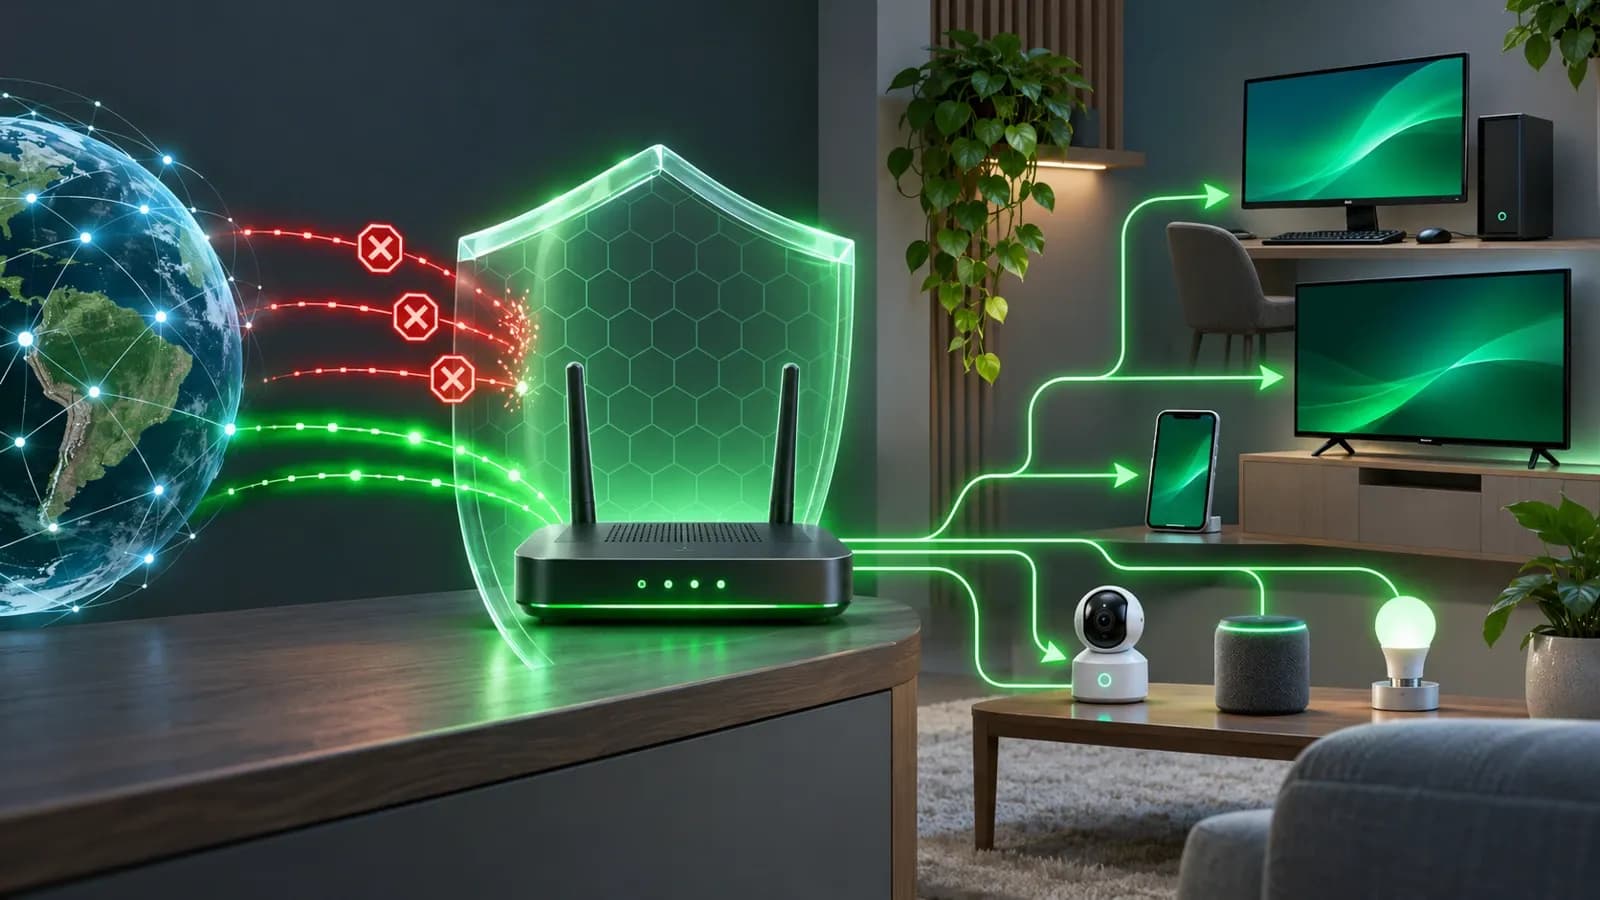
NAT IPv4 traduz endereços e portas; firewall decide o que pode passar. A dificuldade de iniciar conexões através de NAT não deve ser tratada como política de segurança completa.
Em IPv6, clientes podem receber endereços globais. O roteador ainda deve bloquear conexões recebidas não solicitadas e permitir o ICMPv6 necessário ao funcionamento do protocolo. Desativar o firewall porque não existe NAT é uma falha de configuração.
Como os clientes recebem configuração
IPv6 usa Router Advertisements para informar roteadores, prefixos e parâmetros. SLAAC permite autoconfiguração de endereços. DHCPv6 pode fornecer outras informações ou endereços, dependendo da rede.
Nem todos os sistemas usam DHCPv6 da mesma forma. Uma política que depende exclusivamente dele precisa considerar compatibilidade. Endereços temporários, descritos na RFC 8981, reduzem correlação simples de atividade ao mudar identificadores ao longo do tempo.
O que não deve ser bloqueado sem análise
Neighbor Discovery e Path MTU Discovery dependem de mensagens ICMPv6. Bloquear todas elas pode causar falhas intermitentes, páginas que iniciam e param ou conexões que funcionam apenas para tamanhos menores.
Use as recomendações do fabricante e regras específicas. Não copie uma política IPv4 baseada apenas em números de protocolo.
Como diagnosticar uma suspeita
Antes de desativar IPv6:
- confirme se o cliente recebeu endereço, rota padrão e DNS;
- teste resolução de registros A e AAAA;
- compare alcance IPv4 e IPv6 para o mesmo destino;
- verifique perda, latência e MTU;
- examine firewall, VPN e política do provedor;
- faça uma desativação temporária somente para isolar a hipótese;
- reative e corrija a causa quando o teste terminar.
Uma VPN pode transportar IPv4, IPv6 ou ambos. Se apenas parte do tráfego entra no túnel, a política precisa deixar isso explícito. Chamar qualquer tráfego IPv6 de vazamento sem verificar rotas e DNS gera diagnóstico errado.
CGNAT e acesso recebido
No IPv4, CGNAT pode impedir port forwarding residencial porque o endereço público é compartilhado no provedor. IPv6 pode permitir conectividade fim a fim, mas isso continua sujeito ao firewall.
Para publicar um serviço, confirme DNS, endereço estável quando necessário, regra de entrada, atualização, autenticação e monitoramento. Não exponha uma interface administrativa apenas porque IPv6 evita CGNAT.
Resumo
IPv6 não é apenas um IPv4 maior, e não deve ser desativado por padrão. Dual stack é comum, NAT não substitui firewall e ICMPv6 possui funções essenciais. Diagnóstico deve comparar os dois caminhos e corrigir rota, DNS, MTU, VPN ou firewall de forma específica.