Segurança Wi-Fi: como proteger redes domésticas e de visitantes
Proteger uma rede Wi-Fi exige mais do que escolher uma senha difícil. O rádio sem fio, o painel de administração, o gateway, os dispositivos conectados e as regras entre redes formam um único sistema. Uma falha em qualquer uma dessas camadas pode permitir acesso indevido ou ampliar o impacto de um aparelho comprometido.
Em casa, o objetivo é impedir que desconhecidos entrem na rede e reduzir o alcance de problemas em televisores, câmeras e dispositivos inteligentes. Em hotéis, condomínios, coworkings e empresas, também é necessário separar visitantes da operação interna e evitar comunicação desnecessária entre clientes.
Este guia apresenta uma sequência prática para proteger os dois cenários sem prometer segurança absoluta.
Resposta rápida
Uma configuração mínima deve incluir:
- WPA3-Personal quando todos os dispositivos forem compatíveis, ou WPA2 com AES quando ainda houver equipamentos antigos;
- senha longa, exclusiva e diferente da credencial de administração;
- WPS e administração remota desativados quando não forem necessários;
- firmware atualizado e equipamento ainda mantido pelo fabricante;
- rede separada para visitantes e dispositivos IoT;
- regras de firewall e isolamento compatíveis com o que cada grupo realmente precisa acessar;
- revisão periódica de clientes, contas administrativas, atualizações e alertas.
Esses controles reduzem riscos conhecidos, mas não substituem backups, proteção dos próprios dispositivos e resposta a incidentes.
Comece pelo modelo de ameaça
Antes de alterar opções do roteador, identifique o que precisa ser protegido. Os riscos mais comuns são diferentes entre si:
- acesso não autorizado ao Wi-Fi: alguém obtém ou adivinha a credencial da rede;
- controle do roteador ou gateway: uma conta administrativa fraca permite mudar DNS, firewall e outras configurações;
- dispositivo comprometido: um celular, computador, câmera ou equipamento IoT já infectado entra em uma rede confiável;
- movimentação lateral: um cliente alcança outros dispositivos que não precisavam estar visíveis;
- equipamento desatualizado: falhas conhecidas permanecem abertas porque o firmware não recebe correções;
- exposição externa: serviços administrativos ou portas são publicados na internet sem necessidade.
Nenhuma opção isolada resolve todos esses problemas. A configuração precisa combinar autenticação, atualização, segmentação e monitoramento.
Use WPA3 ou WPA2 com AES
WPA3-Personal é a escolha preferencial quando access point e clientes são compatíveis. Em ambientes com aparelhos antigos, o modo de transição WPA2/WPA3 pode manter a conectividade durante a migração, mas também conserva compatibilidade com o padrão anterior.
Quando WPA3 não estiver disponível, use WPA2-Personal com AES, também identificado em algumas interfaces como CCMP. WEP, WPA original e TKIP são tecnologias antigas e não devem ser mantidas apenas para acomodar um dispositivo obsoleto. É mais seguro substituir ou isolar o equipamento incompatível.
Em redes corporativas, WPA2-Enterprise ou WPA3-Enterprise com autenticação individual pode ser mais adequado do que uma única senha compartilhada. Essa decisão depende da infraestrutura de identidade e da capacidade operacional de revogar acessos.
Crie uma credencial longa e exclusiva
A senha do Wi-Fi deve ser difícil de adivinhar e não pode ser reutilizada em outros serviços. Uma frase longa, formada por palavras não relacionadas, costuma ser mais fácil de guardar e mais resistente do que uma sequência curta cheia de substituições previsíveis.
Evite nomes de moradores, empresa, condomínio, telefone, endereço, datas e padrões como wifi2026. Em locais onde muitas pessoas recebem a mesma senha, defina uma rotina de troca e registre quem é responsável pela mudança.
A credencial do painel administrativo deve ser diferente da senha do Wi-Fi. Se o equipamento permitir contas individuais e autenticação em duas etapas para o gerenciamento remoto do fabricante, prefira esse modelo a uma conta compartilhada.
Desative atalhos e exposição desnecessária
O WPS facilita a associação de dispositivos, mas amplia a superfície de ataque e não é necessário em uma instalação administrada. Desative-o quando todos os aparelhos puderem ser cadastrados normalmente.
Revise também estas opções:
- administração pela internet: deixe desativada, salvo quando houver necessidade documentada e proteção adequada;
- UPnP: habilite apenas quando uma aplicação realmente depender da abertura automática de portas;
- redirecionamentos de porta: remova regras antigas e confirme o destino de cada exposição;
- contas padrão: altere credenciais conhecidas e elimine usuários que não são mais necessários;
- serviços legados: desative protocolos de gerenciamento inseguros quando o equipamento oferecer alternativas protegidas.
Ocultar o nome da rede não torna o Wi-Fi invisível para ferramentas de análise. Da mesma forma, permitir apenas determinados endereços MAC não é uma defesa principal, porque o endereço pode ser observado e imitado. Esses recursos podem ter uso operacional, mas não substituem criptografia e segmentação.
Mantenha firmware e inventário em dia
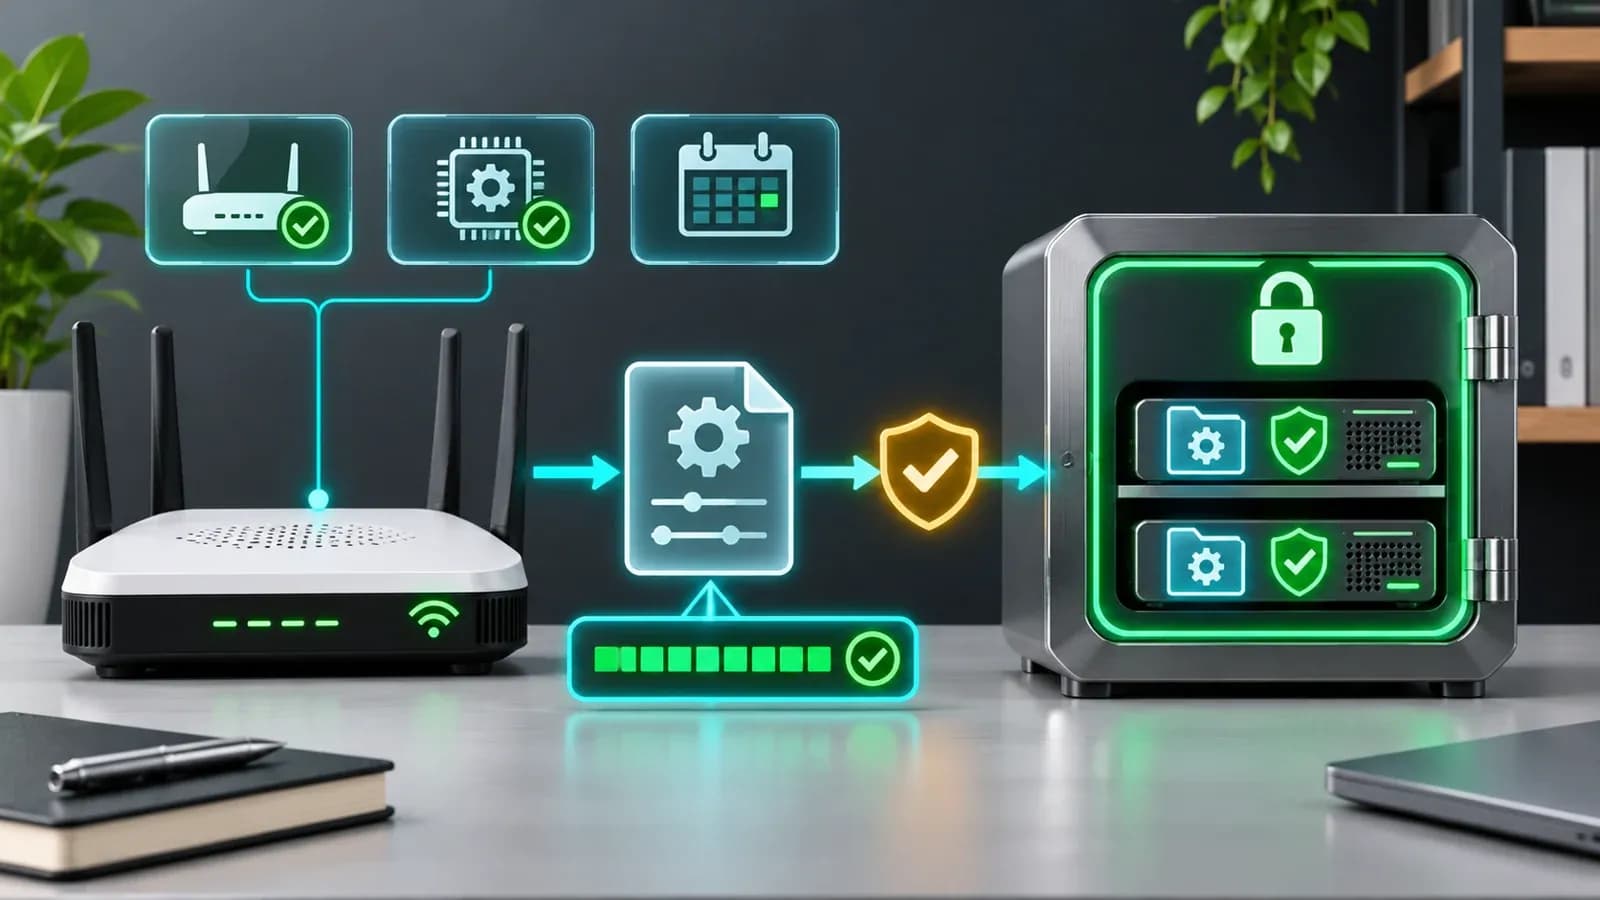
O roteador, o gateway, os switches e os access points precisam receber atualizações de segurança. Ative atualizações automáticas quando o fabricante oferecer um processo confiável, ou mantenha uma rotina manual com janela de manutenção e verificação posterior.
Um equipamento que chegou ao fim do suporte pode continuar encaminhando tráfego, mas deixa de receber correções. Nesse caso, planeje a substituição. O NIST trata atualização, proteção de dados, controle de acesso e comunicação do estado de segurança como resultados essenciais para roteadores de uso doméstico.
Mantenha um inventário simples com modelo, versão, endereço de gerenciamento, responsável e data da última revisão. Sem inventário, equipamentos esquecidos tendem a permanecer desatualizados.
Separe rede interna, visitantes e IoT
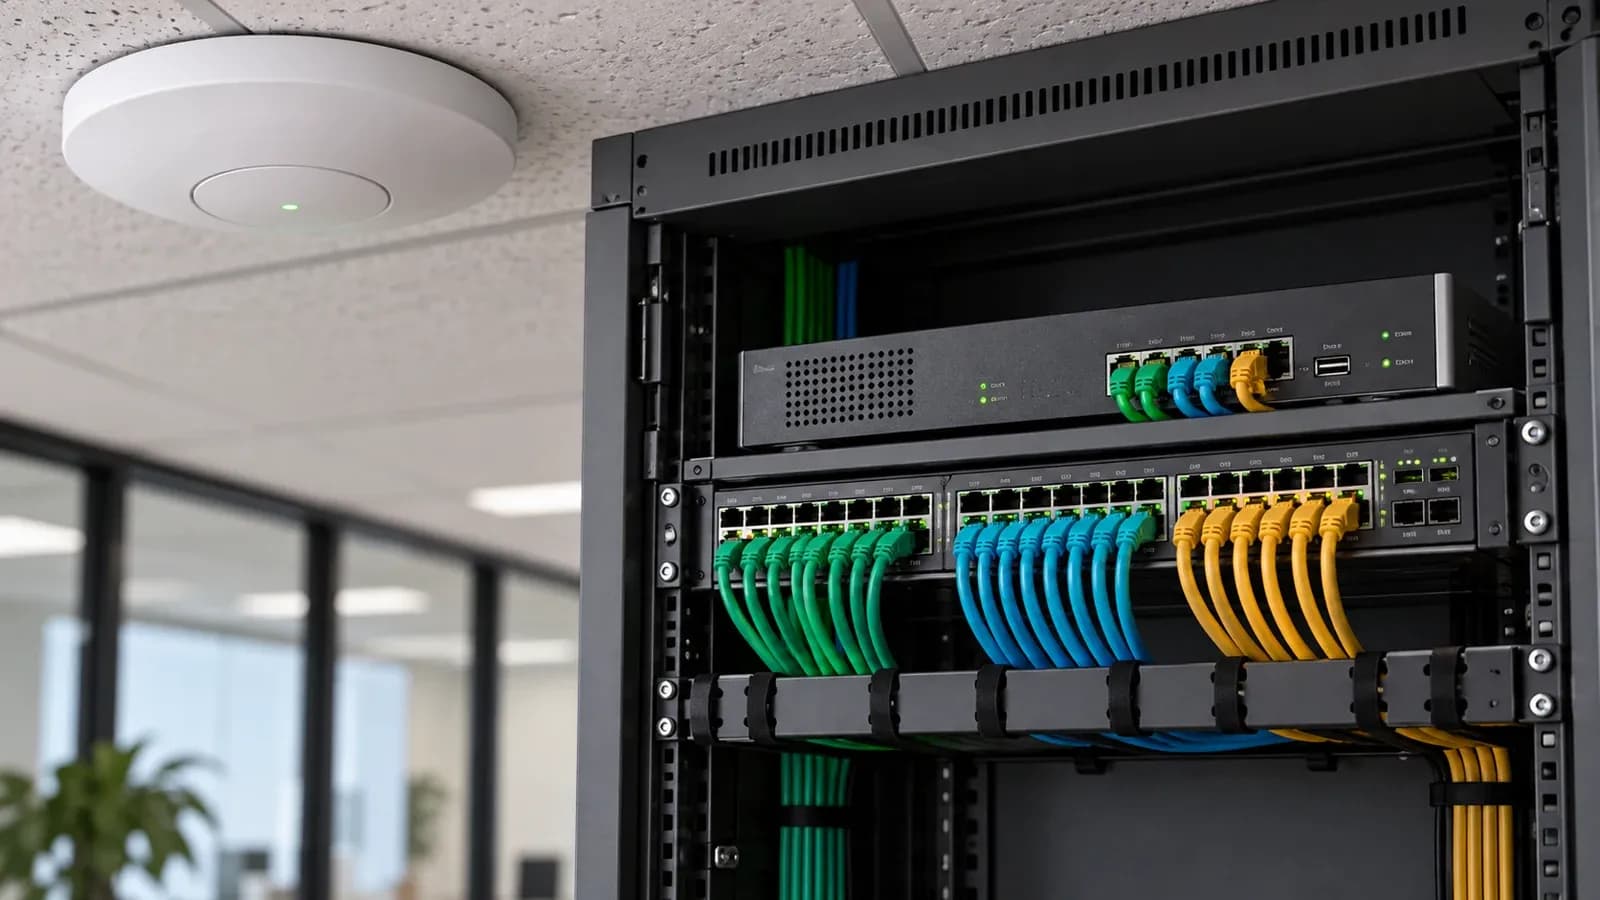
Uma rede de visitantes não deve ser apenas outro nome de Wi-Fi apontando para a mesma rede interna. O desenho adequado separa o tráfego em redes ou VLANs e define no gateway quais comunicações são permitidas.
Uma divisão prática pode conter:
- Operação ou moradores: computadores, celulares e sistemas autorizados.
- Visitantes: acesso à internet sem alcançar a rede interna.
- IoT: televisores, câmeras, assistentes e automação com acesso limitado ao necessário.
- Gerenciamento: controladora, switches, access points e interfaces administrativas.
VLAN não é sinônimo de segurança automática. Ela cria uma separação lógica; firewall, ACLs ou políticas no gateway determinam se o tráfego pode atravessar essa separação.
Entenda os três tipos de isolamento
Em uma implantação UniFi, controles com nomes parecidos atuam em pontos diferentes:
- Network Isolation: restringe comunicação entre redes ou VLANs no gateway;
- Device Isolation por ACL: aplica restrições na camada de switching quando a topologia e os equipamentos oferecem suporte;
- Client Device Isolation: impede comunicação direta entre clientes associados ao mesmo access point.
Uma rede pública pode precisar dos três controles. Isolar clientes apenas no AP não garante que dois dispositivos associados a APs diferentes fiquem separados. A política precisa ser testada entre clientes no mesmo AP, em APs distintos e contra endereços das redes internas.
Alguns serviços, como impressão, transmissão de mídia e descoberta de dispositivos, dependem de multicast ou comunicação local. Libere apenas os fluxos necessários, em vez de remover toda a segmentação para fazer um recurso funcionar.
O papel do captive portal
O captive portal apresenta uma etapa de entrada antes da navegação. Ele pode registrar consentimento, aplicar um método de autenticação e solicitar ao controlador a liberação temporária do dispositivo.
No Ybytunet, o visitante conecta-se ao SSID ybytunet-wifi-gratis, informa nome e e-mail, recebe um token e o confirma pelo WhatsApp. Depois da confirmação, o sistema solicita à controladora UniFi a autorização do dispositivo por 120 minutos.
Esse fluxo controla quem recebe acesso e por quanto tempo. Ele não substitui:
- criptografia e configuração segura do SSID;
- separação entre visitantes e redes internas;
- isolamento entre clientes;
- regras de firewall;
- atualização dos equipamentos;
- proteção do celular ou notebook do visitante.
Portal e arquitetura de rede são camadas complementares.
Proteja o plano de administração
As interfaces de gerenciamento merecem uma rede própria ou, no mínimo, regras que limitem quem pode alcançá-las. Um visitante não deve abrir a tela de administração do gateway, da controladora ou dos access points.
Adote estas práticas:
- permita administração somente a partir de dispositivos e redes autorizados;
- use HTTPS e autenticação em duas etapas quando disponível;
- mantenha contas pessoais para administradores e uma conta técnica separada apenas quando a integração exigir;
- conceda o menor conjunto de permissões compatível com a função;
- registre mudanças importantes e remova rapidamente acessos antigos;
- preserve backup da configuração antes de atualizações ou alterações de firewall.
Uma senha forte perde valor quando é compartilhada por várias pessoas ou armazenada em arquivos expostos.
Monitore sem tirar conclusões apressadas
A lista de clientes conectados ajuda a identificar equipamentos desconhecidos, mas nomes e fabricantes podem aparecer incorretos. Endereços MAC privados também podem mudar entre conexões. Confirme o dispositivo antes de tratá-lo como invasor.
Alertas úteis incluem:
- novo administrador ou alteração de credenciais;
- mudança de DNS, firewall, SSID ou política de segurança;
- firmware desatualizado;
- access point desconectado ou adotado novamente;
- volume anormal de tentativas de autenticação;
- dispositivo inesperado em uma rede restrita.
A lentidão, isoladamente, não comprova invasão. Ela também pode resultar de atualização, sincronização em nuvem, interferência, congestionamento ou uso legítimo da rede.
O que fazer diante de uma suspeita
Se houver indício consistente de acesso indevido:
- Registre horário, clientes e alterações observadas antes de apagar evidências.
- A partir de um dispositivo confiável, altere a senha administrativa e encerre sessões abertas.
- Atualize o firmware e revise DNS, firewall, portas, usuários e administração remota.
- Troque a credencial do Wi-Fi e reconecte somente dispositivos reconhecidos.
- Isole e verifique equipamentos suspeitos antes de devolvê-los à rede principal.
- Restaure a configuração somente a partir de um backup confiável ou redefina o equipamento quando não for possível garantir sua integridade.
Em uma empresa, siga o plano de resposta a incidentes e preserve registros. Reiniciar o roteador pode aliviar um sintoma, mas também pode eliminar informações úteis sem corrigir a causa.
Checklist mensal
- conferir atualizações do gateway, switches e access points;
- revisar administradores e acessos remotos;
- examinar clientes nas redes interna, IoT e de visitantes;
- verificar regras de firewall, portas publicadas e alertas;
- testar se visitantes continuam sem acesso às redes internas;
- confirmar que o backup da configuração pode ser localizado.
O teste de isolamento deve usar dispositivos reais e contemplar APs diferentes. Uma configuração marcada como ativa no painel não substitui a validação do comportamento.
Perguntas frequentes
Trocar a senha expulsa um invasor?
Ela bloqueia novas associações feitas com a credencial antiga, mas não corrige uma conta administrativa comprometida, firmware vulnerável ou regra de acesso remoto. Revise todas as camadas.
Filtragem por MAC protege a rede?
Não como controle principal. Endereços MAC podem ser observados e imitados. Use WPA3 ou WPA2 com AES, credenciais adequadas e segmentação.
Uma rede de convidados protege os dispositivos internos?
Somente quando está associada a uma rede separada e as regras impedem acesso à operação interna. Um segundo SSID na mesma rede pode não oferecer essa proteção.
O captive portal criptografa o tráfego?
Não. O portal controla a etapa de entrada. A proteção do rádio depende da configuração Wi-Fi, e a proteção das aplicações depende de protocolos como HTTPS.
É necessário trocar a senha todo mês?
Não existe um intervalo universal. Troque quando houver suspeita de exposição, saída de pessoas autorizadas ou distribuição excessiva. Redes com muitos visitantes funcionam melhor com separação e credenciais próprias do que com trocas constantes da senha interna.
Resumo
Segurança Wi-Fi é um conjunto de decisões: usar um padrão de proteção atual, restringir administração, manter firmware atualizado, separar grupos de dispositivos e verificar se as regras funcionam de verdade.
Em redes de visitantes, o captive portal organiza autenticação e tempo de acesso, enquanto VLANs, firewall e isolamento limitam o que cada cliente pode alcançar. Tratar essas camadas separadamente permite corrigir falhas sem atribuir ao portal responsabilidades que pertencem à infraestrutura.
Fontes consultadas
- NIST IR 8425A - Recommended Cybersecurity Requirements for Consumer-Grade Router Products
- NIST SP 800-153 - Guidelines for Securing Wireless Local Area Networks
- CISA - Intrusions Affecting Multiple Victims Across Multiple Sectors
- Ubiquiti - Implementing Network and Client Isolation in UniFi
- Ubiquiti - Best Practices: Guest WiFi
- Ubiquiti - UniFi WiFi SSID and AP Settings Overview