Wi-Fi gratuito Ybytunet: como confirmar o acesso pelo WhatsApp
Se você chegou a esta página pelo link recebido no WhatsApp, o token já foi validado e a solicitação de liberação do dispositivo já foi enviada à rede. Não é necessário manter esta página aberta, clicar em anúncio ou realizar outra ação para concluir o acesso.
Volte ao navegador ou ao aplicativo que deseja usar e teste a conexão. A autorização vale para o mesmo celular ou computador que iniciou o cadastro no portal.
Quando um visitante escolhe a rede ybytunet-wifi-gratis, a internet ainda não é liberada imediatamente. Primeiro, o dispositivo é direcionado para um portal de acesso, no qual o visitante informa nome e e-mail, lê os termos e inicia a validação pelo WhatsApp.
Esse processo foi criado para permitir que hotéis, condomínios, coworkings e outros locais ofereçam uma rede de visitantes com uma jornada de acesso identificada e gerenciada. A liberação final acontece na controladora UniFi somente depois que o token recebido por e-mail é enviado ao bot da Ybytunet.
Em 18 de outubro de 2026, a Equipe Ybytu validou o fluxo completo em um aparelho Android: abertura do portal, cadastro, recebimento do e-mail, envio do token pelo WhatsApp e navegação depois da autorização. Esse teste confirma o funcionamento na unidade utilizada. As demais unidades compartilham a mesma aplicação, mas precisam de validação local porque rede, equipamentos e configurações podem variar.
O que é um captive portal
Captive portal é o nome dado ao mecanismo que limita o acesso de um dispositivo à internet até que algumas condições sejam atendidas. É o tipo de tela encontrado em redes de hotéis, aeroportos, eventos e estabelecimentos comerciais.
No Ybytunet, o portal não é a própria rede Wi-Fi. Ele é uma das partes do sistema. A rede UniFi identifica o dispositivo, apresenta o portal e aplica a autorização recebida do servidor. O portal coleta os dados informados pelo visitante e coordena a verificação por e-mail e WhatsApp.
A arquitetura de captive portals é documentada pela IETF na RFC 8952. A Ubiquiti também documenta o uso de servidores externos de portal em redes UniFi.
O acesso em sete etapas
1. O visitante seleciona a rede
O celular ou notebook se conecta ao SSID ybytunet-wifi-gratis. A controladora UniFi reconhece que aquela é uma rede com portal e encaminha o dispositivo para a página de acesso da Ybytunet.
O redirecionamento informa ao servidor qual dispositivo está solicitando acesso e a qual unidade UniFi ele pertence. Essa identificação é necessária para que a autorização seja aplicada no local correto.
2. O portal solicita nome e e-mail
A página apresenta um formulário com nome, e-mail, faixa etária e uma caixa de aceite. A caixa não vem marcada. Para menores de 12 anos, o cadastro exige a declaração de um responsável. Antes de continuar, a pessoa pode abrir os Termos de Uso e a Política de Privacidade.
O formulário informa que o fluxo trata nome, e-mail, faixa etária, eventual declaração do responsável, número do WhatsApp e identificador técnico do dispositivo. Esses dados são usados para validar e operar o acesso, registrar a sessão, aplicar as regras para menores e prestar suporte quando necessário.
3. O servidor envia um token por e-mail
Depois de validar os dados, o servidor gera ou recupera um token numérico de seis dígitos associado ao dispositivo e à unidade. O visitante recebe esse token por e-mail, junto com um botão para abrir o WhatsApp com a mensagem preenchida.
O envio de e-mail possui limite de tentativas por origem. Isso reduz disparos repetidos e abuso do formulário, mas não substitui outros controles de segurança.
4. Uma concessão curta permite abrir o e-mail
Para que o visitante consiga sair da tela limitada do portal e abrir o e-mail ou o WhatsApp, o servidor emite uma concessão provisória de três minutos.
O navegador não escolhe o dispositivo, a unidade nem a duração dessa concessão. Esses dados ficam vinculados no servidor. A concessão usa um valor aleatório, expira rapidamente e pode ser consumida uma única vez. Essa proteção impede que a rota pública seja usada para pedir livremente uma autorização maior.
5. O visitante envia o token pelo WhatsApp
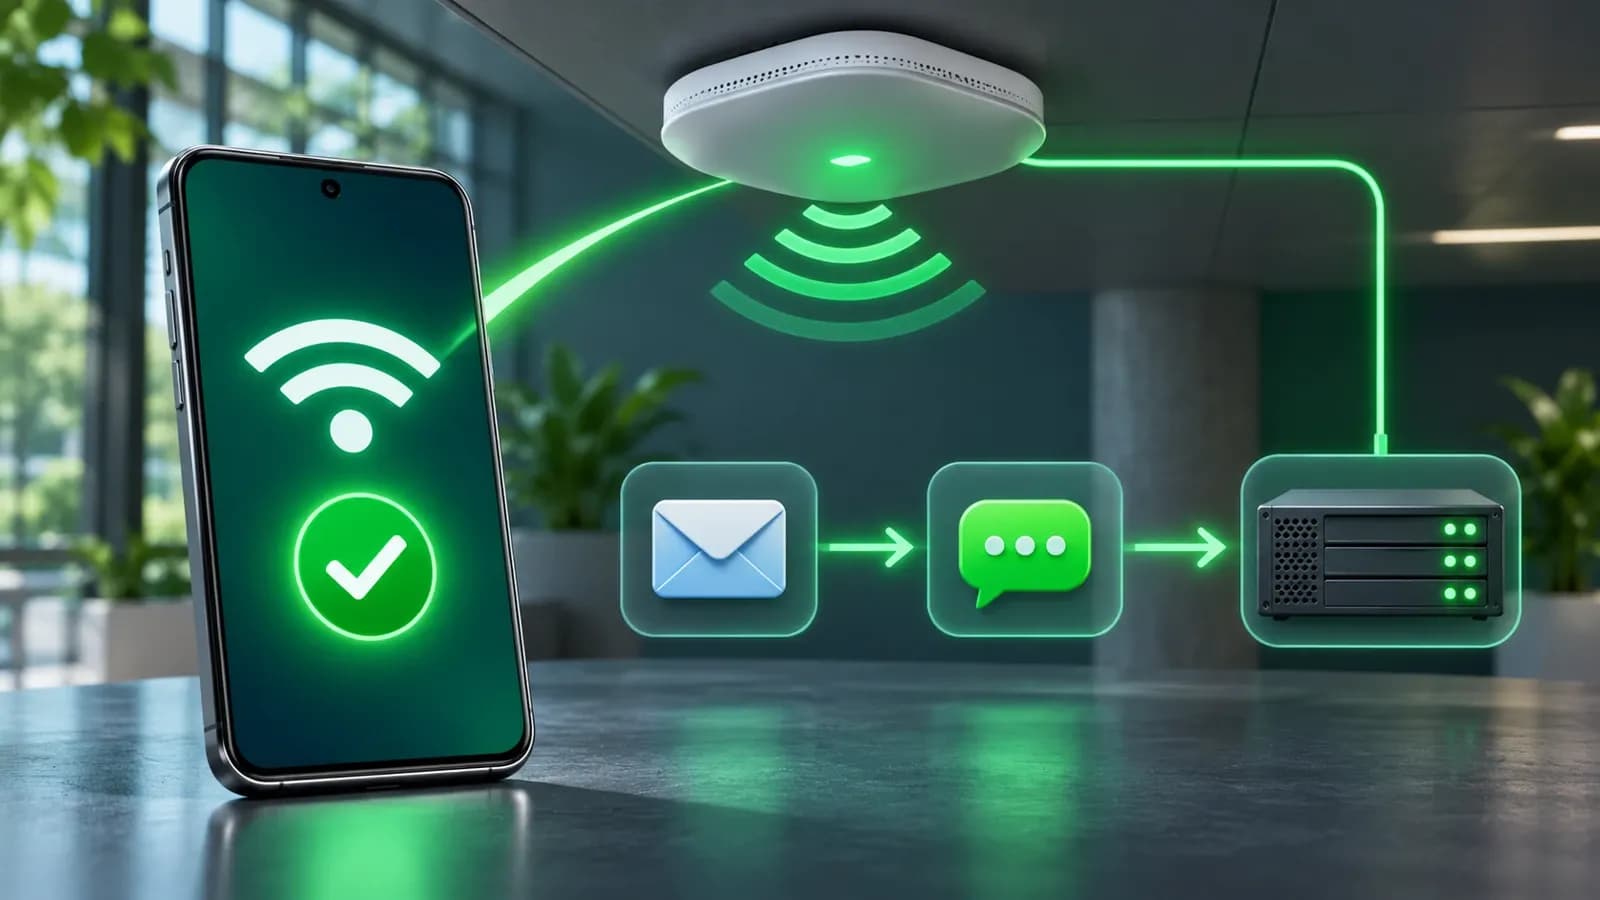
Ao tocar no botão do e-mail, o WhatsApp abre com uma mensagem pronta. O visitante envia o token para o bot da Ybytunet. Também é possível digitar e enviar o código manualmente ao número indicado no e-mail.
O primeiro número que valida o token fica vinculado a ele. Uma tentativa posterior feita por outro número é recusada. O bot não precisa receber senha do e-mail, senha da rede ou código de verificação da conta do WhatsApp.
6. A controladora UniFi libera o dispositivo
Depois da validação, a aplicação recupera no servidor o identificador do dispositivo e a unidade correta. Só então envia o comando de autorização para a controladora UniFi.
A sessão final é configurada para 120 minutos. Quando a autorização termina, o visitante pode precisar apresentar novamente o token ou iniciar um novo cadastro.
7. O bot confirma a conexão
O bot responde que a internet foi liberada e pode apresentar um link para este guia de conexão. A abertura do link é opcional: a aplicação solicita a autorização à controladora UniFi antes de enviar a resposta pelo WhatsApp.
O captive portal e as telas de autenticação não exibem anúncios do Google. Serviços opcionais das páginas públicas respeitam as preferências de cookies e não condicionam a liberação do Wi-Fi.
Cheguei aqui pelo WhatsApp: o que fazer agora
- Confirme que o celular ou computador continua conectado à rede ybytunet-wifi-gratis.
- Feche a tela do portal, volte ao navegador e abra uma página HTTPS.
- Aguarde alguns segundos para que o aparelho reconheça que a rede já possui acesso.
- Se ainda aparecer Entre na rede, desligue e ligue o Wi-Fi, reconecte ao mesmo SSID e teste novamente.
- Se o bot informou token inválido ou expirado, volte ao portal e solicite um novo código.
O token está associado ao dispositivo que iniciou o cadastro. Enviá-lo para liberar outro celular ou computador não transfere a autorização.
Por que o fluxo usa e-mail e WhatsApp
Celulares costumam abrir captive portals em um mini navegador do sistema. Esse ambiente tem comportamento diferente do Chrome, Safari ou Firefox e pode limitar a abertura de outros aplicativos.
O e-mail funciona como uma ponte: o cadastro começa no portal, mas a confirmação continua fora dele. O WhatsApp oferece um canal conhecido para apresentar o token e receber a resposta do bot. Essa escolha resolve uma limitação prática, mas também adiciona etapas. Por isso, o fluxo é acompanhado em aparelhos e versões diferentes de Android e iOS.
Quais dados participam da autenticação
O fluxo utiliza os seguintes dados:
- nome e e-mail informados no portal;
- faixa etária e, quando aplicável, declaração do responsável;
- número que envia o token pelo WhatsApp;
- identificador técnico do dispositivo na rede;
- identificador da unidade UniFi;
- datas e informações técnicas necessárias para operar a sessão.
A Política de Privacidade da Ybytunet descreve finalidades, categorias de retenção, fornecedores envolvidos, direitos do titular e o canal para solicitar acesso, correção ou exclusão. Os prazos podem ter exceções quando houver obrigação legal, necessidade de segurança ou uma solicitação em análise.
Essa transparência é importante porque consentimento não se resume a exibir uma caixa de seleção. A pessoa precisa receber informações claras sobre quais dados são tratados e para que servem. Finalidade, necessidade e transparência estão entre os princípios da LGPD apresentados em canais oficiais do governo brasileiro.
O que o portal protege e o que ele não resolve sozinho
O portal protege a decisão de autorização: o navegador recebe apenas uma concessão curta, enquanto o acesso completo depende do token validado pelo bot. A aplicação também aplica validação de formato, limites de requisição e vínculo entre token, dispositivo, unidade e telefone.
Isso não torna qualquer Wi-Fi público automaticamente seguro. Segmentação de rede, isolamento entre clientes, regras de firewall, atualização dos equipamentos e capacidade do link dependem da instalação de cada local. A Ubiquiti recomenda esses controles em suas boas práticas para redes de convidados.
Para o visitante, continuam valendo cuidados simples:
- conferir o nome correto da rede antes de conectar;
- manter sistema e aplicativos atualizados;
- preferir sites e aplicativos que usem conexoes criptografadas;
- desconfiar de paginas que solicitem senhas ou dados sem relacao com o acesso;
- usar a rede móvel ou uma VPN confiável quando a atividade exigir proteção adicional.
Perguntas frequentes
Preciso abrir este link para usar a internet?
Não. A liberação ocorre quando o token é validado pelo WhatsApp. Este guia é enviado depois da solicitação de autorização e sua abertura é opcional.
Por que o e-mail recebe um token?
O token liga o cadastro feito no portal à mensagem recebida pelo bot. Assim, a autorização final não depende apenas de dados enviados pelo navegador.
Por quanto tempo o acesso fica liberado?
Depois que o token é validado pelo WhatsApp, a sessão final fica liberada por 120 minutos.
O portal vê o que eu acesso na internet?
O sistema registra dados de cadastro e informações técnicas necessárias para operar a conexão. O tratamento atual está descrito na Política de Privacidade. O portal, por si só, não descriptografa o conteúdo de conexões HTTPS.
Posso pedir a exclusão dos meus dados?
Sim. A Política de Privacidade informa o canal de contato e as condições para confirmação da identidade e atendimento dos direitos previstos na LGPD.
Estado atual do projeto
O fluxo de autenticação está funcional e foi testado de ponta a ponta em Android. Como cada unidade possui rede e equipamentos próprios, falhas locais ainda podem exigir verificação do ponto de acesso e da controladora.
Esse artigo será atualizado sempre que uma mudança relevante alterar a coleta de dados, a validação do token ou a forma como a controladora UniFi libera o visitante.