Rede corporativa e residencial: diferenças que importam
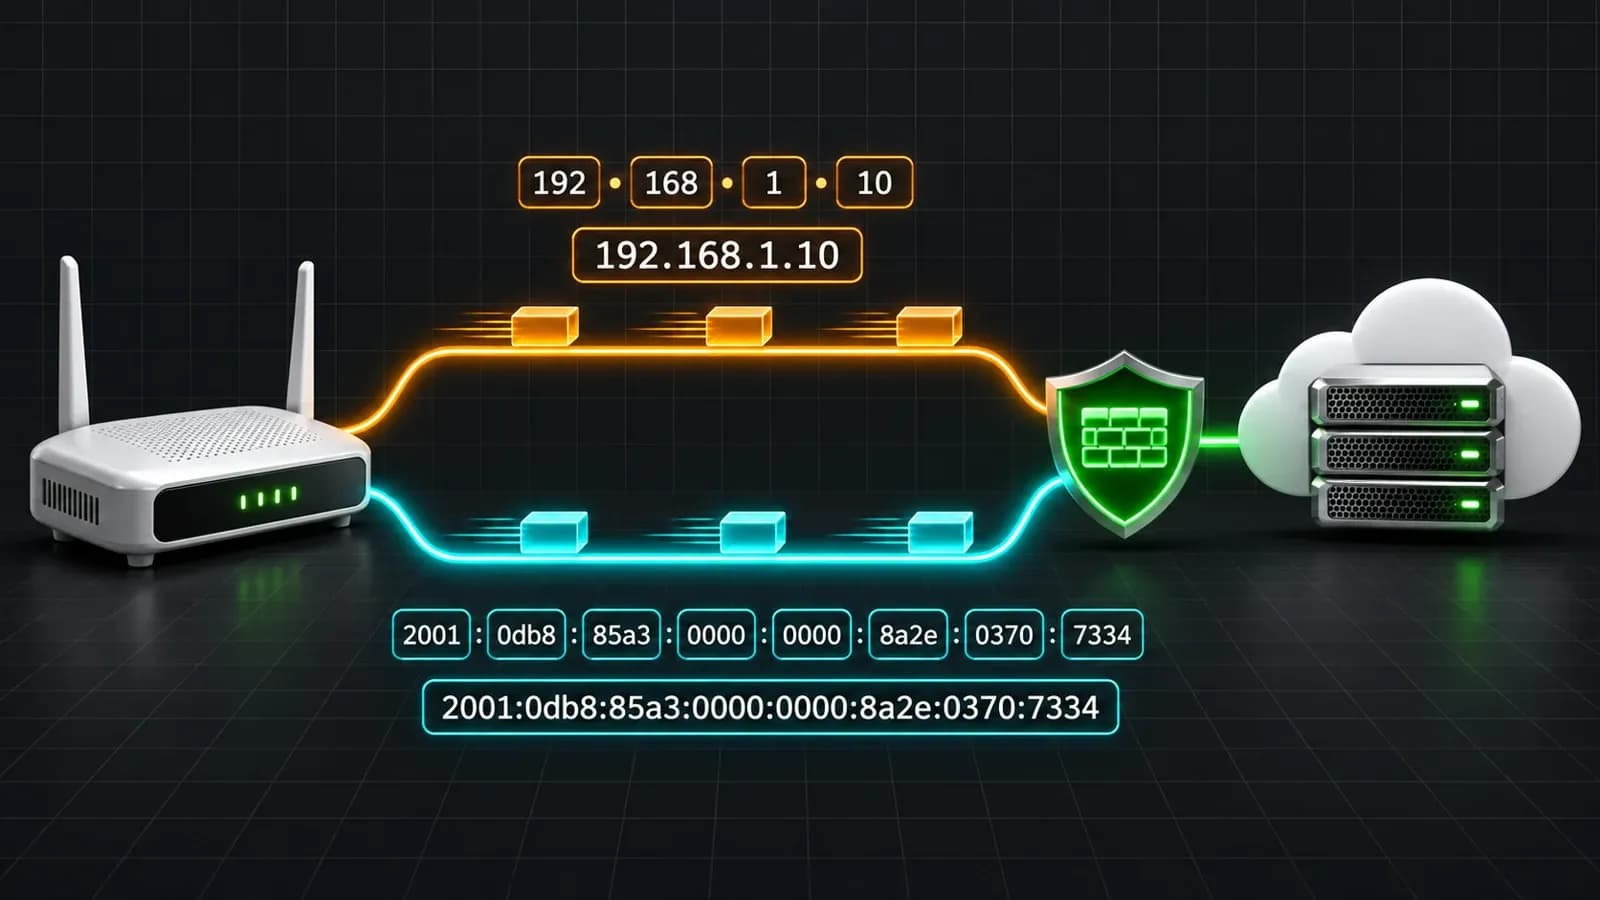
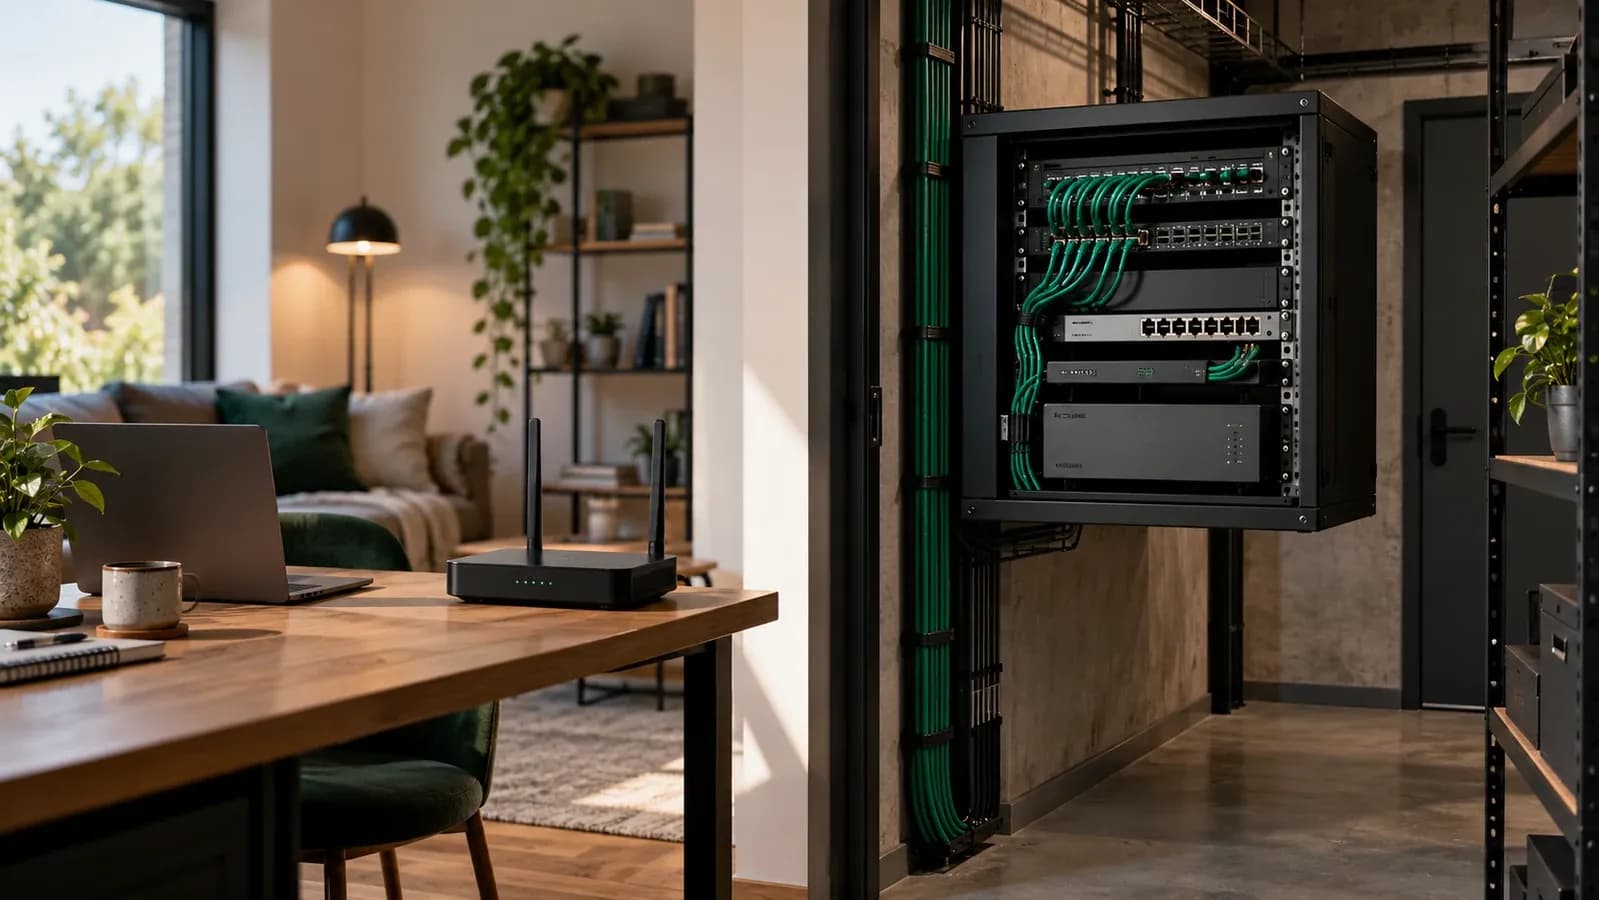
Uma rede residencial e uma rede corporativa usam os mesmos fundamentos: endereços IP, roteadores, switches, pontos de acesso e conexões cabeadas ou sem fio. A diferença aparece no impacto de uma falha, no número de pessoas atendidas e no nível de controle necessário.
Em casa, reiniciar o roteador pode resolver uma interrupção sem grandes consequências. Em um hotel, condomínio, coworking ou estabelecimento comercial, a mesma interrupção afeta visitantes, equipe, sistemas operacionais e a reputação do local. Por isso, uma rede corporativa precisa ser planejada como serviço contínuo, não apenas como um conjunto de equipamentos mais caros.
Este guia mostra o que realmente muda entre os dois cenários e quais controles são importantes quando a empresa também oferece Wi-Fi a visitantes.
A principal diferença é o risco operacional
Uma residência costuma priorizar simplicidade, cobertura e custo. A rede atende um grupo pequeno, os dispositivos são conhecidos e o responsável pela configuração geralmente também é um dos usuários.
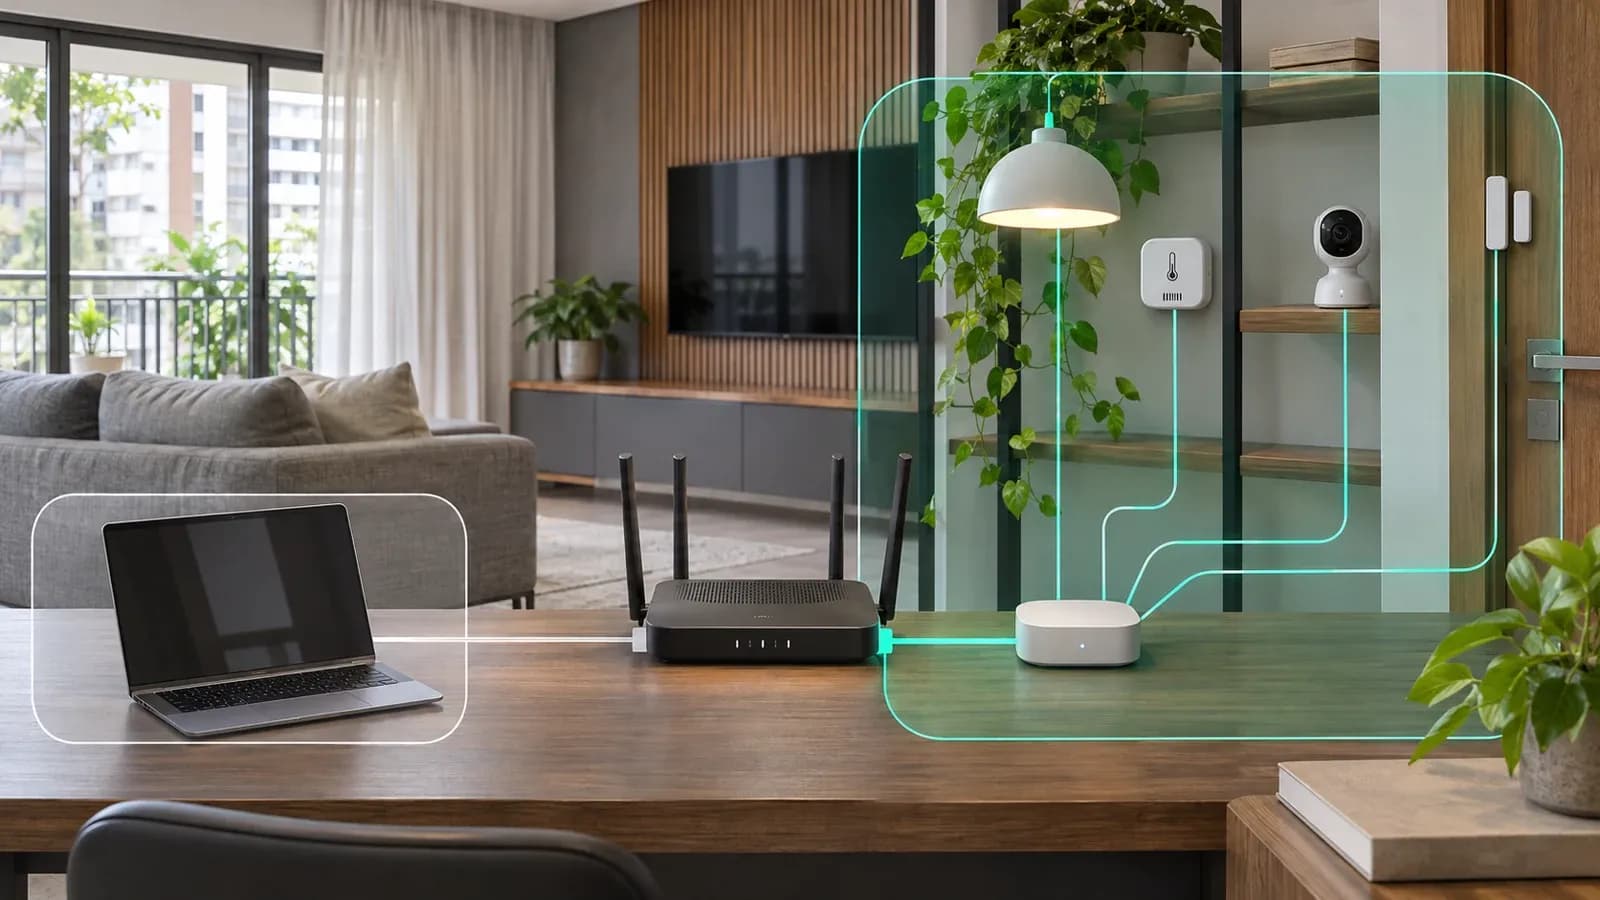
Uma empresa precisa lidar com perfis diferentes, equipamentos que não podem se comunicar livremente e consequências maiores quando algo falha. Visitantes, funcionários, câmeras, telefones, impressoras, automação e sistemas administrativos podem compartilhar a mesma infraestrutura física, mas não deveriam compartilhar a mesma confiança.
Isso muda quatro objetivos:
- disponibilidade: manter os serviços essenciais funcionando durante falhas previsíveis;
- segmentação: separar grupos de dispositivos conforme sua função e seu nível de confiança;
- controle: definir quem pode acessar cada recurso e registrar mudanças relevantes;
- operação: monitorar, atualizar, testar e recuperar a rede de forma organizada.
Uma rede pequena também pode adotar esses princípios. O nível de complexidade deve acompanhar o risco real, e não a quantidade de funções disponíveis no equipamento.
VLAN separa tráfego, mas não resolve tudo sozinha
Uma VLAN cria uma rede lógica separada dentro da mesma infraestrutura física. Em um ambiente corporativo, isso permite manter grupos distintos, como:
- rede administrativa;
- dispositivos de infraestrutura e gerenciamento;
- câmeras, sensores e outros equipamentos de IoT;
- funcionários;
- visitantes.
A separação reduz o alcance de falhas e acessos indevidos. Um visitante não precisa alcançar a controladora, uma câmera ou o computador da recepção apenas porque todos usam os mesmos switches e pontos de acesso.
VLAN, porém, não é sinônimo de bloqueio completo. Se o gateway permite comunicação entre as redes, o tráfego ainda pode atravessar essa divisão. As regras de firewall, o isolamento da rede e as listas de controle de acesso determinam quais comunicações são permitidas.
Na UniFi, uma rede virtual pode ser associada a um SSID. As portas entre o ponto de acesso, os switches e o gateway precisam transportar a VLAN corretamente. Uma configuração incompleta pode impedir a conexão ou colocar o cliente em uma rede diferente da planejada.
Rede de convidados exige isolamento em mais de uma camada
O objetivo de uma rede de visitantes é oferecer acesso à internet sem abrir caminho para a operação interna do local ou para outros visitantes.
A documentação da Ubiquiti separa três controles que se complementam:
- Network Isolation: bloqueia comunicação entre a VLAN de convidados e outras redes no gateway.
- Client Device Isolation: impede comunicação direta entre clientes conectados ao mesmo ponto de acesso.
- Device Isolation por ACL: estende o isolamento no switch quando a topologia e os equipamentos oferecem suporte.
Ativar apenas o isolamento no ponto de acesso não garante que dois clientes conectados a pontos de acesso diferentes estejam separados em todo o caminho. Da mesma forma, criar uma VLAN sem regras de roteamento adequadas não impede automaticamente o acesso a outras redes.
O resultado precisa ser validado no local. Topologia, modelo dos switches, gateway, versão da controladora e dispositivos de terceiros alteram o comportamento efetivo.
Captive portal controla acesso, não substitui segurança de rede
O captive portal apresenta a experiência de entrada e participa da autorização do dispositivo. Ele pode exibir termos, coletar dados necessários ao serviço e solicitar uma forma de confirmação antes de liberar a navegação.
Na arquitetura descrita pelo IETF, o portal, o mecanismo que aplica a restrição e o serviço que informa o estado da conexão são funções distintas. Isso ajuda a entender por que a tela de login não substitui VLAN, firewall, criptografia ou isolamento entre clientes.
No fluxo atual do Ybytunet, o visitante:
- conecta-se ao SSID público
ybytunet-wifi-gratis; - informa nome e e-mail no portal;
- recebe um token por e-mail;
- envia o token ao bot pelo WhatsApp;
- tem o dispositivo autorizado na controladora UniFi por 120 minutos.
Esse processo trata cadastro, confirmação e autorização. Os controles da rede local continuam sendo responsabilidade da implantação de cada unidade. O guia do captive portal da Ybytunet explica o fluxo completo.
Capacidade envolve mais do que velocidade do link
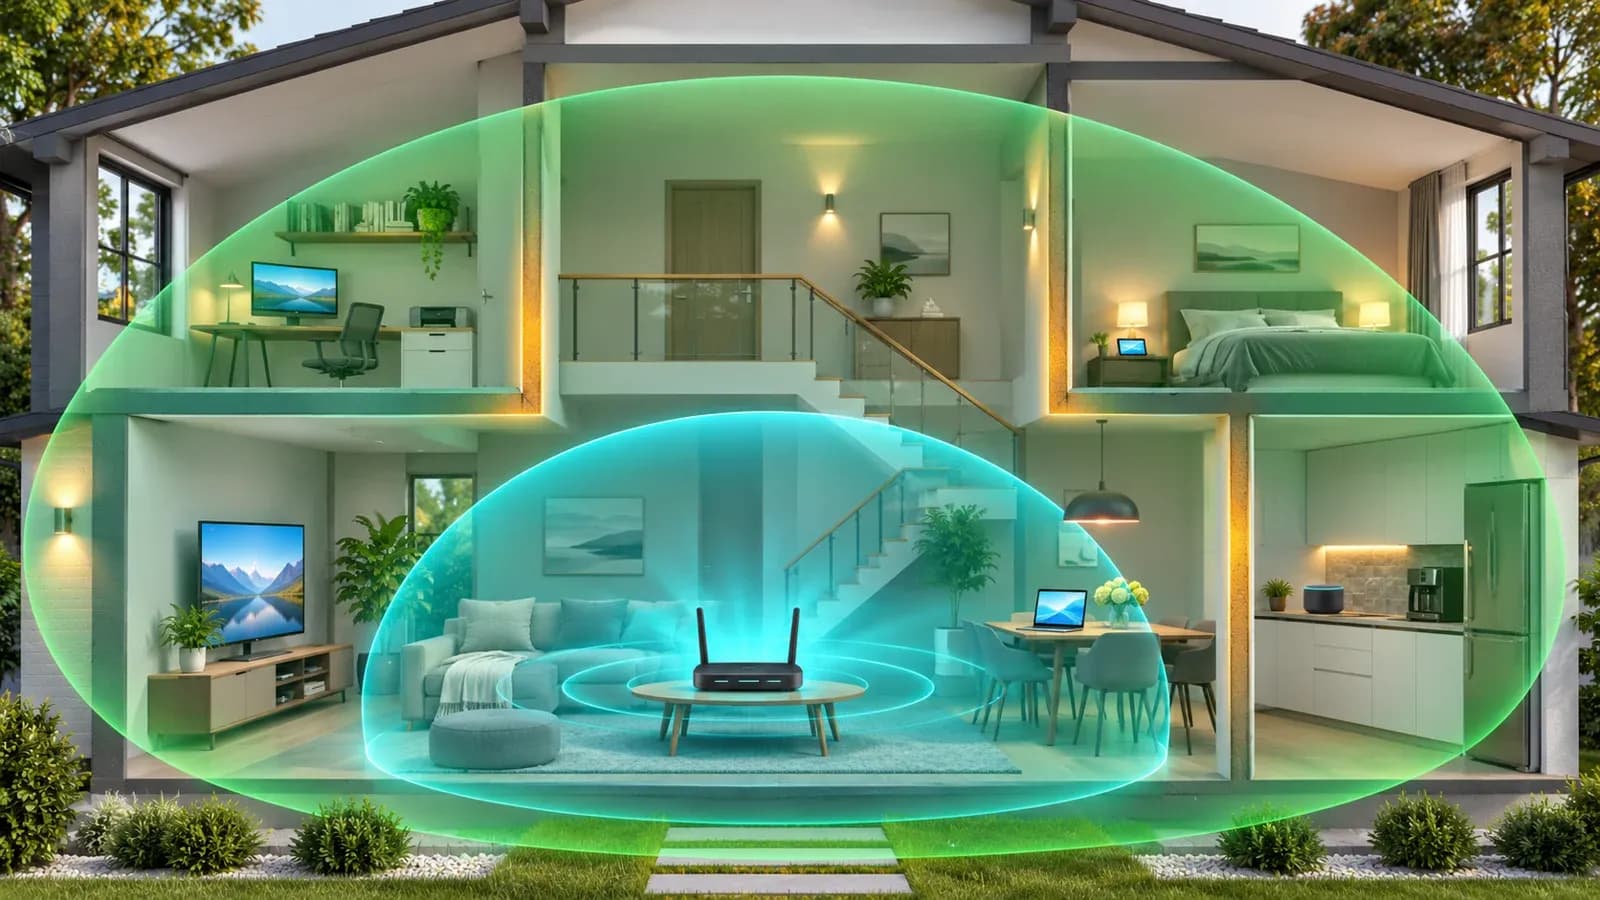
Uma rede residencial costuma atender poucos usuários simultâneos. Em uma operação B2B, dezenas de dispositivos podem disputar o mesmo tempo de rádio, mesmo quando o link de internet tem boa velocidade.
O planejamento precisa considerar:
- quantidade e concentração de clientes simultâneos;
- posição, potência e cobertura dos pontos de acesso;
- canais e largura de canal disponíveis no ambiente;
- interferência de redes vizinhas e de outros equipamentos;
- capacidade dos uplinks, switches, gateway e conexão com a internet;
- aplicações mais usadas e limites de banda por perfil.
Adicionar um ponto de acesso sem medir o ambiente pode aumentar a interferência em vez de melhorar a experiência. Um site survey e testes durante horários de uso real ajudam a dimensionar cobertura e capacidade. Limites de velocidade para convidados também podem distribuir melhor o recurso, desde que não prejudiquem atividades comuns.
Monitoramento transforma falhas em eventos tratáveis
Em casa, o problema costuma ser percebido quando alguém reclama. Em uma rede corporativa, o ideal é detectar sinais antes que eles virem uma interrupção prolongada.
Uma operação mínima deve acompanhar:
- disponibilidade de gateway, switches e pontos de acesso;
- utilização do link e do rádio;
- número de clientes e falhas de associação;
- versões de firmware e mudanças de configuração;
- falhas no DHCP, DNS, portal e serviços externos necessários ao acesso.
Logs e métricas precisam ter finalidade definida. Monitorar a saúde da rede não autoriza coletar todo dado disponível nem manter registros indefinidamente. A Política de Privacidade deve refletir o que é coletado, por que é necessário e como o titular pode exercer seus direitos.
Redundância deve seguir o impacto da parada
Nem toda empresa precisa duplicar todos os equipamentos. A pergunta correta é quanto custa ficar sem cada serviço e por quanto tempo a operação consegue continuar.
Dependendo desse impacto, a infraestrutura pode incluir:
- nobreak para gateway, switches, controladora e pontos de acesso essenciais;
- segundo link de internet com failover testado;
- backup das configurações e procedimento de restauração;
- equipamentos de reposição para itens críticos;
- documentação de portas, VLANs, endereços e responsáveis.
Redundância que nunca foi testada é apenas uma hipótese. O failover e a restauração precisam ser verificados em uma janela controlada e repetidos depois de mudanças importantes.
O que vale levar da empresa para casa
Algumas práticas melhoram a rede residencial sem transformar a casa em um ambiente difícil de manter:
- usar WPA2 ou WPA3 com senha forte e exclusiva;
- manter roteador, pontos de acesso e dispositivos atualizados;
- criar uma rede de convidados para visitas;
- separar dispositivos IoT quando houver risco ou necessidade real;
- usar cabo para equipamentos fixos que exigem estabilidade;
- guardar um backup da configuração antes de mudanças.
Segmentar demais pode quebrar descoberta de impressoras, caixas de som e dispositivos de transmissão. A separação deve vir acompanhada das regras necessárias para os serviços que precisam conversar.
O que uma empresa não deve copiar da rede residencial
Há hábitos aceitáveis em uma rede doméstica que aumentam o risco em uma operação compartilhada:
- usar uma única senha e a mesma rede para equipe, visitantes e dispositivos;
- administrar equipamentos com contas pessoais compartilhadas;
- depender apenas do roteador fornecido pelo provedor sem avaliar capacidade;
- atualizar firmware sem backup ou plano de retorno;
- mudar configurações diretamente em produção sem registrar o que foi alterado.
O equipamento não torna o processo profissional sozinho. Contas separadas, menor privilégio, documentação e testes por unidade são tão importantes quanto a marca do ponto de acesso.
Checklist para uma rede de visitantes
Antes de considerar o serviço pronto, valide cada item no local:
- O SSID público leva o cliente à VLAN de convidados correta.
- Visitantes não alcançam redes administrativas, câmeras ou interfaces de gerenciamento.
- Dois clientes de teste não conseguem se comunicar quando isso não é necessário.
- DHCP, DNS, portal, e-mail, WhatsApp e autorização funcionam do início ao fim.
- O acesso expira no período definido e uma nova sessão pode ser criada corretamente.
- O portal usa HTTPS e solicita somente dados compatíveis com a finalidade informada.
- A equipe consegue identificar uma falha e sabe qual procedimento seguir.
- Backup, energia e conectividade de contingência foram testados quando exigidos pelo risco.
A validação em uma unidade não prova o funcionamento das demais. Cada site possui topologia, equipamentos, VLANs e condições de rádio próprias.
Como o Ybytunet participa da operação
O Ybytunet integra o portal externo, o envio do token por e-mail, a confirmação pelo WhatsApp e a autorização do dispositivo na controladora UniFi. Essa camada organiza a experiência de acesso e permite aplicar o período de conexão definido para o serviço.
O sistema não deve ser apresentado como substituto da arquitetura de rede. Segmentação, isolamento, firewall, cobertura, capacidade e continuidade precisam ser projetados e testados em cada local.
Para quem usa a rede, o artigo Wi-Fi público é seguro? reúne cuidados práticos. Para empresas interessadas no serviço, a página Ybytunet para empresas apresenta o modelo de operação e contato.
Perguntas frequentes
Uma rede corporativa precisa sempre de VLAN?
Não existe uma configuração única para toda empresa. VLANs são úteis quando grupos com funções ou níveis de confiança diferentes compartilham a infraestrutura. O desenho deve acompanhar o risco e a complexidade do local.
Criar um SSID de convidados já separa a rede?
Não necessariamente. O SSID precisa estar associado à rede correta, e o gateway, os switches e os pontos de acesso devem aplicar as regras planejadas. O isolamento deve ser testado, não presumido.
O captive portal protege um visitante de outro?
Não por si só. O portal participa do acesso e da autorização. A separação entre clientes depende de configurações de isolamento e da topologia da rede.
Mais pontos de acesso sempre melhoram o Wi-Fi?
Não. Pontos de acesso mal posicionados ou configurados podem aumentar interferência e disputa pelo rádio. Cobertura e capacidade devem ser medidas no ambiente real.
Rede residencial pode usar equipamentos corporativos?
Pode, mas a complexidade de configuração e manutenção precisa ter uma justificativa. Boas práticas simples costumam entregar mais benefício do que recursos avançados sem necessidade definida.
Resumo prático
Rede corporativa não é apenas uma rede residencial maior. Ela precisa separar funções, limitar confiança, suportar mais usuários e oferecer procedimentos para detectar e recuperar falhas.
Para Wi-Fi de visitantes, os controles centrais são VLAN adequada, regras de isolamento, capacidade planejada, monitoramento e validação local. O captive portal complementa essa arquitetura ao organizar a entrada e a autorização, mas não substitui os controles da infraestrutura.